A SATA CommHealth, em Cingapura, entra em operação com o software de gestão da qualidade na área da saúde da MEG

Temos o prazer de anunciar que a SATA CommHealth, uma organização beneficente da área da saúde em Cingapura, já começou a utilizar o Software de Gestão da Qualidade (QMS) da MEG para o setor de saúde.

Essa parceria marca um marco emocionante na expansão da MEG no mercado de saúde do Sudeste Asiático e um passo significativo no apoio a uma das instituições de caridade da área da saúde mais consolidadas de Cingapura em sua jornada rumo à qualidade e à boa governança.

Fundada em 1947, a SATA CommHealth está aqui para cuidar da saúde de idosos e pessoas vulneráveis da comunidade, atendendo cerca de 200 mil pacientes por ano por meio de atendimento subsidiado em seus centros médicos, eventos comunitários, atendimento domiciliar, unidades móveis de atendimento médico, reabilitação diurna e serviços médicos móveis. Seu trabalho se estende a alguns dos grupos mais vulneráveis de Cingapura.

O MEG é um Sistema de Gestão da Qualidade (SGQ) completo, baseado em nuvem e desenvolvido especificamente para o setor de saúde. Ao longo da última década, o MEG tem ajudado organizações a fortalecer a governança clínica, monitorar o desempenho e melhorar continuamente o atendimento ao paciente, reunindo as atividades relacionadas à qualidade, segurança e conformidade em uma única plataforma conectada e impulsionada por IA. 

Com a confiança dos principais prestadores de serviços de saúde em mais de 30 países, a abordagem modular da MEG permite que as organizações implementem as funcionalidades de que precisam, com a capacidade de expandir suas operações ao longo do tempo. Os módulos principais incluem Auditoria e Conformidade, Notificação de Incidentes em conformidade com a LFPSE, Gestão de Riscos, Gerenciamento de Políticase Feedback do Paciente. O planejamento de ações está integrado a todos os módulos para ajudar a fechar o ciclo das atividades de melhoria.

Otimização dos relatórios de incidentes e das auditorias no setor de saúde comunitária 

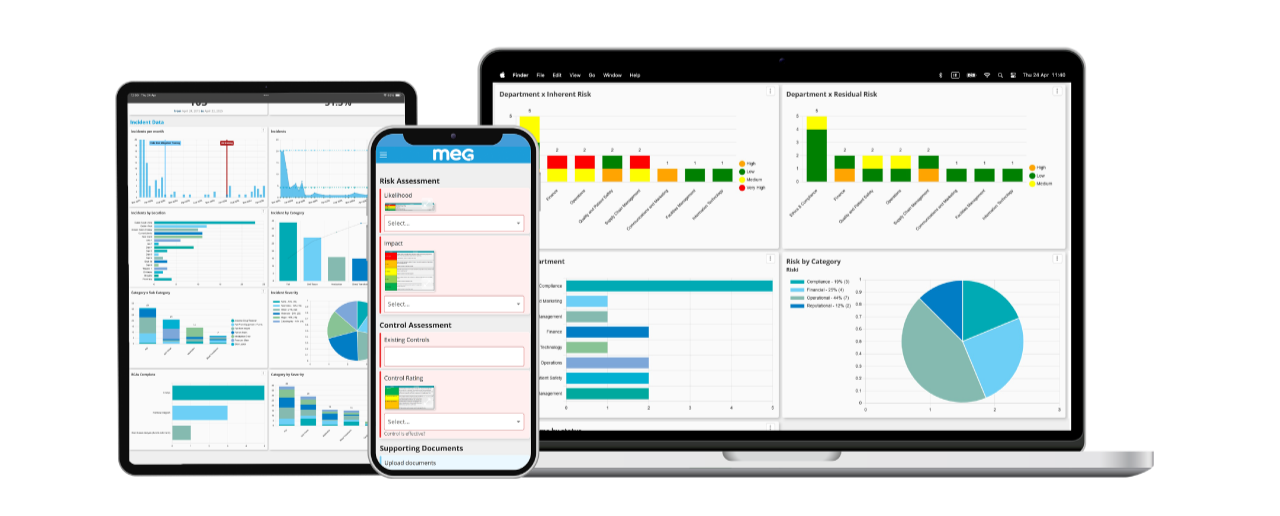
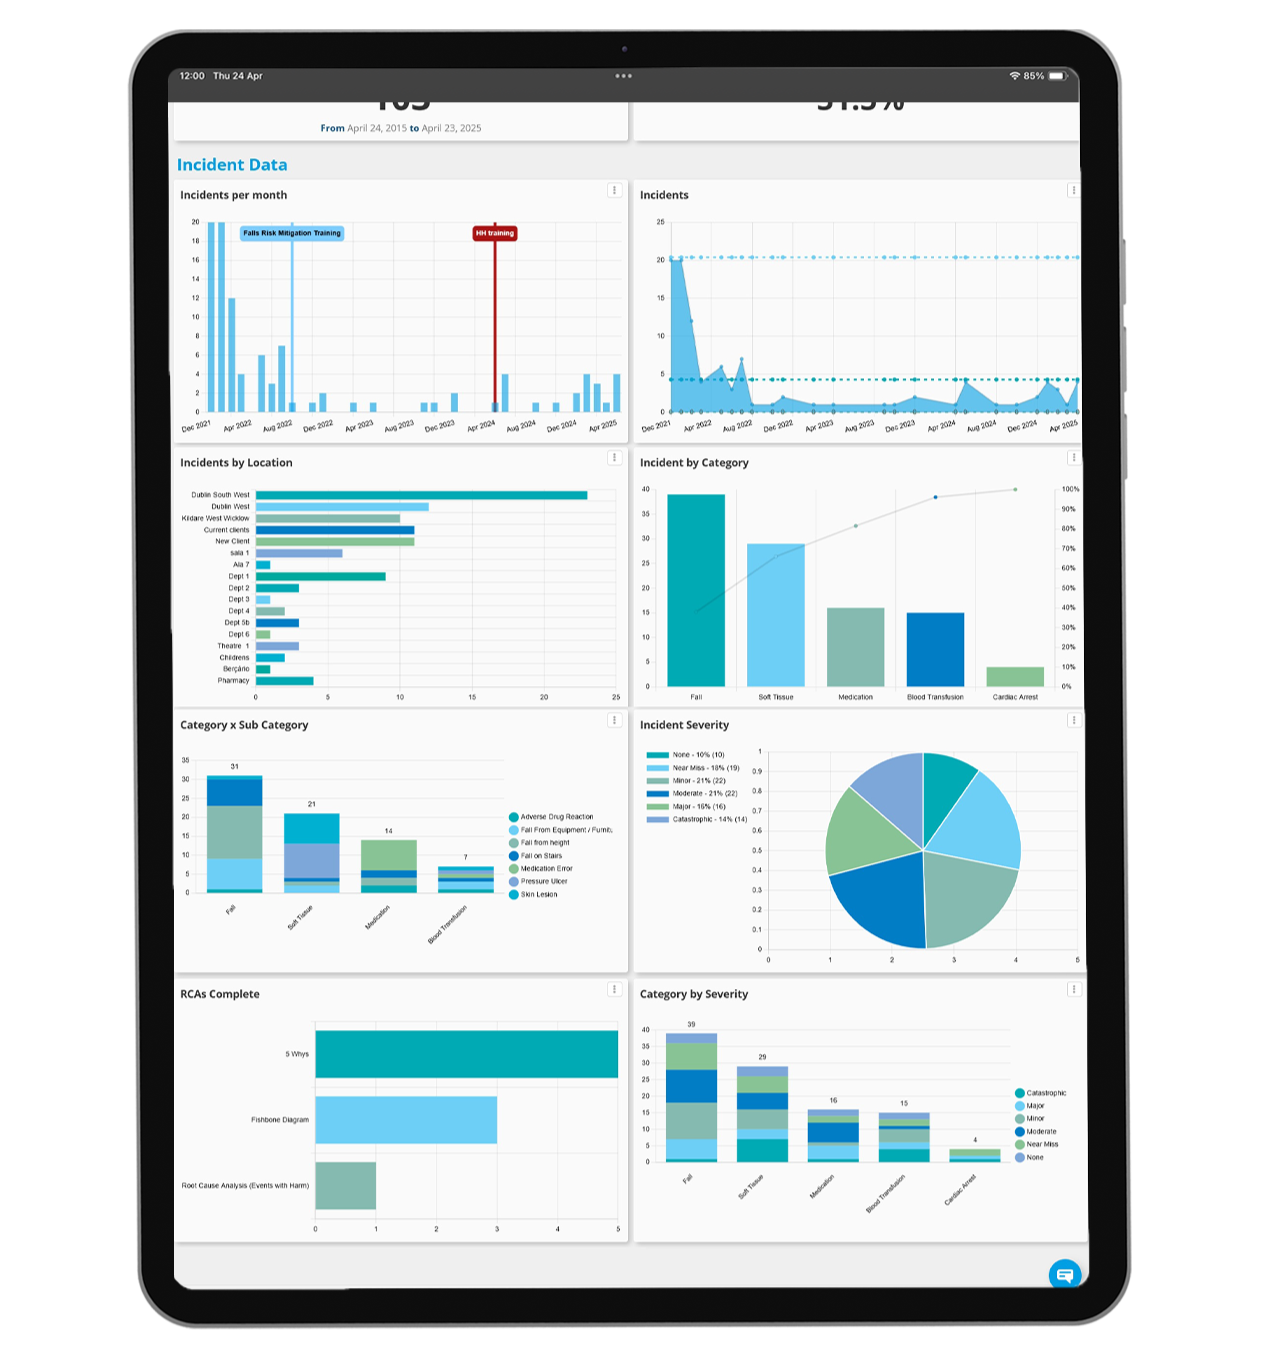
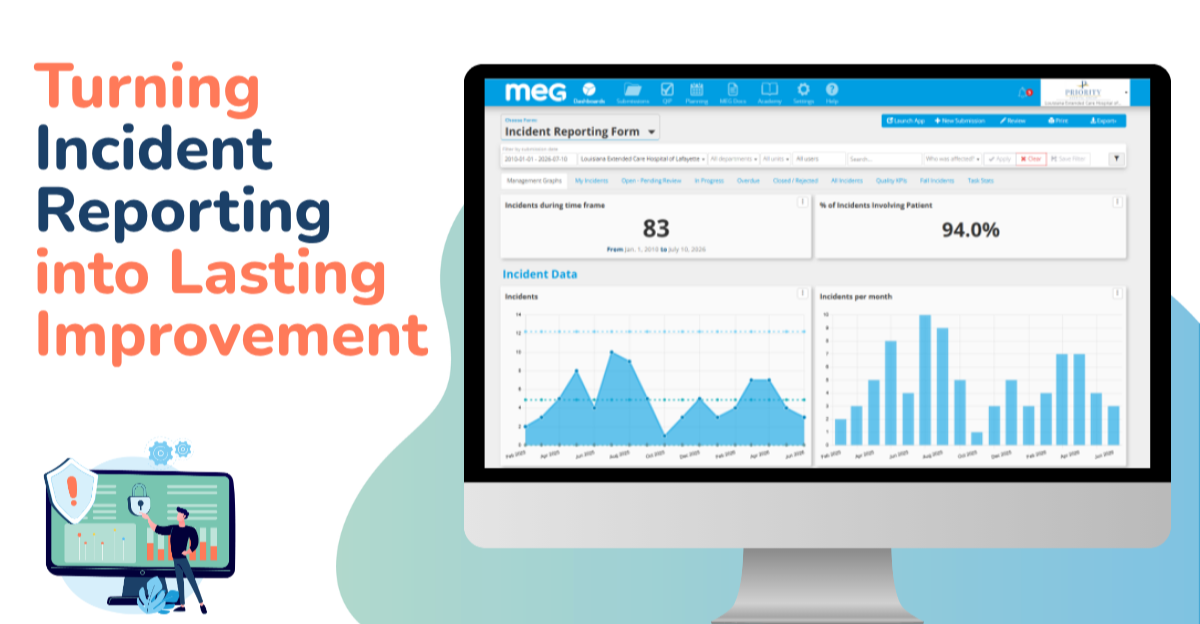
Com a implementação dos módulos de Incidentes e Auditorias da MEG, a SATA CommHealth se beneficiará de uma abordagem simplificada e consistente para o gerenciamento de incidentes e a garantia de qualidade nos diversos ambientes de atendimento em que atua. Anteriormente, as equipes dependiam de processos fragmentados e de informações dispersas entre o Word, o Excel e o Outlook, além de precisarem enviar dados entre diferentes plataformas. Agora, a MEG reúne essas atividades em uma única plataforma integrada, com um painel de gerenciamento centralizado que oferece visibilidade em tempo real sobre incidentes, auditorias, ações de melhoria e desempenho organizacional, fortalecendo a supervisão da governança em todos os seus serviços. 

Essa implantação foi particularmente gratificante para nossa equipe. Ao contrário de um hospital, onde a gestão da qualidade e o tratamento de incidentes são centralizados em um único local, a prestação de serviços de saúde comunitária se estende por uma ampla variedade de ambientes, como centros médicos, residências, unidades móveis e centros comunitários. Apoiar a SATA CommHealth significou desenvolver novas funcionalidades para refletir essa realidade — aprimoramentos que agora fortalecerão a oferta da MEG para prestadores de serviços de saúde comunitária em todo o mundo.

SATA CommHealth sobre o impacto da MEG 

“Essasmelhorias não só aumentaram a eficiência, mas também fortaleceram nossa capacidade de dar seguimento a incidentes, auditorias e ações de melhoria.”
— Dr. Aley, chefe do Departamento de Gestão da Qualidade

Depoimento completo do cliente

Um grande agradecimento à equipe da MEG pelo apoio extraordinário na personalização de nossos módulos de notificação de incidentes e auditoria, de modo a refletir os diferentes processos de encaminhamento e análise em nossas unidades de saúde.

O módulo aprimorado de notificação de incidentes simplificou nossos fluxos de trabalho, reduziu o tempo dedicado a acompanhamentos por e-mail e eliminou a necessidade de monitoramento manual da implementação das melhorias.

O módulo de auditoria também transformou a forma como conduzimos e acompanhamos as auditorias, com listas de verificação padronizadas, anexação simplificada de documentos comprovativos e melhor acompanhamento das ações corretivas.

Essas melhorias não só aumentaram a eficiência, mas também fortaleceram nossa capacidade de dar conclusão a incidentes, auditorias e ações de melhoria.

Esse é um excelente exemplo de como soluções digitais bem planejadas, apoiadas por uma forte colaboração entre equipes, podem tornar a melhoria da qualidade mais eficiente, sustentável e impactante.

Obrigado, equipe da MEG, pela parceria que tornou isso possível!

Fortalecimento do apoio da MEG aos serviços de saúde comunitários em toda a região da Ásia-Pacífico

“Éum verdadeiro privilégio fazer parceria com uma organização tão respeitada quanto a SATA CommHealth, cujo compromisso com o cuidado de idosos e comunidades vulneráveis se estende por mais de 75 anos. O que tornou esse projeto tão empolgante foi o próprio desafio: oferecer gestão de qualidade e relatórios de incidentes em uma gama tão diversificada de ambientes de atendimento comunitário. Trabalhando em estreita colaboração com a equipe da SATA, incorporamos novos recursos à plataforma MEG que refletem como a assistência médica comunitária realmente funciona. É uma parceria da qual nos orgulhamos e que fortalece a forma como a MEG apoia os prestadores de serviços de saúde comunitários em toda a região.”
— Mark Cox, Diretor de Desenvolvimento de Negócios – APAC, MEG

Temos orgulho de trabalhar ao lado da equipe da SATA CommHealth e esperamos poder apoiar sua missão de promover a saúde ao longo da vida em toda a comunidade. 
Tratamento do paciente em estado de deterioração: como saber se o sistema está funcionando?

cuidados com pacientes cujo quadro se agrava

Reconhecer e responder ao agravamento do quadro clínico de um paciente é um processo fundamental para a segurança do paciente e um componente essencial de um atendimento clínico eficaz. Sistemas de Alerta Precoce, como o iNEWS (Sistema Nacional Irlandês de Alerta Precoce), oferecem uma estrutura para apoiar o julgamento clínico e a tomada de decisões no atendimento a pacientes em estado agudo de gravidade. No entanto, a existência de políticas e processos documentados não garante sua aplicação consistente na prática.

Embora os hospitais possam ter adotado um Sistema de Alerta de Emergência (SAE) com protocolos de escalonamento e resposta, a realização de auditorias regulares é essencial para garantir o escalonamento oportuno em caso de agravamento do quadro clínico e o cumprimento das normas nacionais. As auditorias podem incluir:

  • Precisão no cálculo da pontuação INEWS

  • Escalonamento adequado do atendimento

  • Comprovação de avaliação por consultor, médico residente ou médico sênior, quando necessário

  • Conclusão da reavaliação e das novas observações após o encaminhamento para instância superior

O reconhecimento, por si só, não garante a segurança do paciente

Os profissionais de saúde já conhecem os sinais clínicos associados à deterioração. O reconhecimento da deterioração clínica é apenas o primeiro passo no processo de segurança do paciente. Um atendimento eficaz depende do preenchimento confiável das observações, da pontuação precisa no Sistema de Alerta Precoce (EWS), do encaminhamento oportuno e da resposta clínica. 

O principal desafio em matéria de segurança do paciente que as organizações enfrentam é garantir que o reconhecimento, o encaminhamento e a resposta ocorram de forma confiável em diferentes enfermarias, turnos e grupos de pacientes.

Considere dois pacientes que, ambos, apresentam um Early Warning Score elevado.

No caso do primeiro paciente, as observações são concluídas dentro do prazo, a pontuação é calculada corretamente, a escalação ocorre de acordo com o protocolo e uma revisão clínica é realizada imediatamente.

No segundo caso, a deterioração é reconhecida, mas a escalada é adiada porque não fica claro, durante a troca de turno, quem é responsável por entrar em contato com o médico de plantão.

Embora tenha sido constatado que o estado de ambos os pacientes estava se deteriorando, a eficácia da resposta e os riscos à segurança do paciente associados a ela são significativamente diferentes. As auditorias devem, portanto, avaliar todo o processo de reconhecimento e resposta e analisar as tendências ao longo do tempo para determinar a conformidade em ambientes clínicos em constante mudança.

Personalização das auditorias de pacientes em estado de deterioração 

Os percursos de pacientes em deterioração variam de acordo com os protocolos organizacionais, os contextos clínicos e os sistemas de pontuação de alerta precoce em uso. Em vez de prescrever uma metodologia de auditoria fixa, o MEG permite que as organizações de saúde configurem auditorias digitais com base em seus próprios padrões e processos de escalonamento já estabelecidos.

Os formulários de auditoria podem refletir as medidas que uma organização precisa monitorar, enquanto orientações e textos explicativos de apoio podem fornecer aos auditores um contexto adicional nos casos em que as perguntas poderiam, de outra forma, ser interpretadas de maneira diferente. Isso é particularmente valioso para organizações que buscam aplicar uma metodologia de auditoria consistente em várias enfermarias, departamentos ou unidades.

Uma alta pontuação de conformidade ainda pode ocultar um risco à segurança do paciente

Uma auditoria sobre a deterioração do estado dos pacientes pode indicar 92% de conformidade, sugerindo um desempenho geral sólido. À primeira vista, isso parece tranquilizador, mas um alto índice de conformidade pode ocultar riscos significativos à segurança do paciente. Uma organização pode apresentar um alto índice geral de deterioração do estado dos pacientes e, ainda assim, apresentar atrasos na escalação de casos ou nas revisões clínicas para alguns pacientes de alto risco.

Painéis - Transformando exceções em insights úteis

As auditorias de pacientes em estado de deterioração podem gerar volumes substanciais de dados, especialmente quando são realizadas regularmente em diversas áreas clínicas. Se essas informações permanecerem em formulários individuais ou planilhas, será difícil identificar tendências e riscos significativos, uma vez que os dados permanecem isolados.

Os relatórios digitais e painéis de controle da MEG permitem a análise detalhada das auditorias por nível de escalonamento, ala, especialidade, horário do dia ou equipe clínica, e possibilitam que as organizações vão além das pontuações gerais de conformidade. A análise pode identificar se os atrasos se concentram durante as trocas de turno, nos turnos noturnos ou em áreas clínicas específicas. Ao analisar os dados em um nível mais detalhado, a MEG identifica lacunas específicas, tendências e pontos fracos nos processos, possibilitando ações corretivas e melhorias na qualidade.

Em vez de compilar manualmente os resultados das auditorias para uma reunião mensal de governança, as equipes podem identificar tendências emergentes e lacunas de conformidade, além de investigar exceções mais rapidamente.

Essa visibilidade se torna particularmente útil quando as organizações precisam distinguir entre uma falha isolada e um problema recorrente no processo. O objetivo não é simplesmente gerar mais dados, mas transformar os resultados das auditorias em insights significativos e acionáveis para apoiar o atendimento seguro ao paciente. 

Uma expressão bastante utilizada aqui na MEG e na área da saúde em geral é “Não é possível melhorar o que não se mede”. A auditoria de pacientes em situação de deterioração coloca esse princípio em prática, enquanto o ciclo Plan-Do-Check-Act (PDCA) ajuda a fechar o ciclo: identificar um problema e planejar uma intervenção, implementar a mudança, avaliar se ela alcançou a melhoria desejada e, então, padronizar o que funcionou ou revisar a abordagem nos casos em que não funcionou.

Integração das auditorias de pacientes em deterioração na gestão da qualidade 

MEG's Módulo de Auditoria e Conformidade permite que as organizações de saúde digitalizem as auditorias de pacientes em estado de deterioração por meio de formulários configuráveis que refletem seus próprios protocolos clínicos e fluxos de escalonamento.

Os resultados podem ser visualizados por meio de relatórios e painéis personalizados em tempo real, ajudando as equipes a identificar tendências de conformidade e áreas que exigem investigação mais aprofundada, em vez de depender exclusivamente de relatórios compilados manualmente.

A deterioração, no entanto, não ocorre isoladamente no âmbito de uma auditoria. Se uma auditoria identificar falhas recorrentes no cumprimento de um procedimento de escalonamento, um plano de ação pode definir e acompanhar as melhorias necessárias. Se o próprio procedimento precisar ser alterado, a orientação mais recente aprovada pode ser gerenciada por meio dos MEG Docs, incluindo atualizações controladas e distribuição.

Uma preocupação recorrente pode ser adicionada ao registro de riscos para avaliação contínua e revisão programada. Quando um paciente cujo quadro clínico está se deteriorando sofre um evento de segurança do paciente, a questão também pode estar relacionada a relatórios de incidentes, permitindo que as organizações analisem o que os dados dos incidentes e as conclusões das auditorias revelam, em conjunto, sobre o percurso clínico.

Um incidente informa o que aconteceu com um paciente específico.

Uma auditoria ajuda a determinar se o processo esperado está sendo seguido de maneira mais ampla.

O registro de riscos identifica o que requer supervisão organizacional contínua.

Um plano de ação define quem é responsável pelas melhorias.

A análise conjunta desses dados oferece uma visão muito mais abrangente da gestão da deterioração do que qualquer conjunto de dados isolado.

Da deterioração à sepse: relacionando sinais de segurança associados

A deterioração também está intimamente ligada a outras prioridades de segurança do paciente, incluindo a sepse. Um EWS anormal não diagnostica a sepse, mas alterações nas observações fisiológicas podem ajudar os profissionais de saúde a reconhecer que um paciente necessita de avaliação mais aprofundada e de escalonamento. Isso torna as auditorias de deterioração relevantes para as organizações que avaliam a confiabilidade do funcionamento de seus processos mais amplos de reconhecimento e resposta à sepse.

Essa distinção é importante. Uma auditoria de deterioração não deve servir como substituto para a avaliação do atendimento à sepse. Em vez disso, as organizações podem utilizar conjuntos de dados relacionados para compreender se os sistemas criados para reconhecer e responder às mudanças no quadro clínico do paciente estão atuando em conjunto de maneira eficaz.

Leia nosso blog sobre o EWS e a detecção da sepse 

O paciente e a família podem fazer parte do sistema de alerta

O reconhecimento da deterioração não deve depender exclusivamente de observações fisiológicas. Pacientes, cuidadores e familiares podem perceber que algo mudou antes que essa preocupação se reflita plenamente em uma pontuação.

Um paciente que afirma se sentir significativamente pior, ou um familiar que diz que a pessoa “não está sendo ela mesma”, são informações que merecem ser ouvidas e investigadas. Os protocolos eficazes de deterioração do estado de saúde devem, portanto, proporcionar espaço para que as preocupações dos pacientes e familiares sejam ouvidas e encaminhadas adequadamente, juntamente com as observações, os índices de alerta precoce e o julgamento clínico profissional.

Conclusão

O gerenciamento eficaz de pacientes cujo quadro se agrava depende de mais do que apenas o cumprimento de um Sistema de Alerta Precoce e de uma política de escalonamento em vigor. As instituições de saúde precisam de evidências de que cada etapa do fluxo de atendimento funcione de maneira confiável, quando os pacientes precisarem, e em tempo hábil. Isso significa ir além do simples cumprimento das normas.

Ao ir além da pontuação geral de conformidade, as organizações podem identificar onde existem lacunas, compreender as causas subjacentes e direcionar melhorias de qualidade de maneira mais eficaz. As auditorias da MEG apoiam esse processo, fornecendo conclusões e tendências claras e visíveis, além de permitir ações baseadas em dados para melhorar a segurança do paciente.

O MEG ajuda as organizações de saúde a ir além da simples medição da conformidade, visando melhorar ativamente a segurança do paciente. Ele oferece visibilidade em tempo real das auditorias, identifica tendências e permite atribuir ações, possibilitando que as equipes identifiquem pontos fracos nos fluxos de deterioração, definam ações corretivas e monitorem as melhorias.

Dia Mundial da Segurança do Paciente 2026: Por que cuidados seguros para toda a vida dependem de ligar os pontos

Cada interação no âmbito da assistência à saúde é um momento de segurança do paciente. Para alguém que convive com uma doença crônica, esses momentos podem se estender por anos de consultas, medicamentos, exames, encaminhamentos, internações, altas e cuidados contínuos.

É por isso que o Dia Mundial da Segurança do Paciente de 2026se concentra no tema “Cuidados seguros para doenças não transmissíveis”, sob o lema “Cuidados seguros para a vida!”

A Organização Mundial da Saúde (OMS) destaca os desafios específicos à segurança do paciente associados às doenças não transmissíveis (DNTs), incluindo diabetes, doenças cardiovasculares, cânceres e doenças respiratórias crônicas. Como essas condições geralmente exigem tratamento de longo prazo e interações repetidas com os sistemas de saúde, as pessoas que vivem com DNTs podem enfrentar riscos à segurança ao longo de todo o continuum de cuidados.

Globalmente, a OMS estima que 1 em cada 10 pacientes sofra danos durante o atendimento médico, sendo que cerca de metade desses danos é considerada evitável. Para as pessoas que vivem com doenças crônicas não transmissíveis, as necessidades de tratamento de longo prazo, os cuidados complexos e as interações frequentes com os serviços de saúde podem aumentar a exposição a esses riscos ao longo do tempo.

Mas o Dia Mundial da Segurança do Paciente também oferece uma oportunidade de olhar além dos incidentes de segurança individuais.

Quando algo dá errado, as instituições de saúde conseguem relacionar o que aconteceu com o que já sabem? Elas conseguem aprender com isso? E conseguem demonstrar que esse aprendizado resultou em um atendimento mais seguro?

Para os líderes da área da saúde, o desafio não consiste simplesmente em coletar mais informações sobre a segurança do paciente. Trata-se de estabelecer uma conexão entre a notificação, o aprendizado e a melhoria.


Um paciente. Muitos momentos de segurança.

Pensemos em Sarah.

Sarah tem 58 anos e vive com diabetes tipo 2 e hipertensão. Assim como milhões de pessoas que vivem com doenças crônicas, os medicamentos são uma parte importante do controle de sua saúde.

Durante uma ronda de medicação de rotina no hospital, ocorre um erro de medicação.

O erro é identificado e Sarah recebe o tratamento adequado.

A prioridade imediata é, é claro, a segurança de Sarah.

Mas, do ponto de vista da segurança do paciente em nível organizacional, outro processo importante está apenas começando.

E agora, o que vai acontecer?

O erro de medicação foi relatado?

Isso está sendo investigado?

A organização consegue determinar o motivo pelo qual isso aconteceu?

Já ocorreram incidentes semelhantes envolvendo medicamentos anteriormente?

As ações corretivas foram atribuídas?

Um processo ou política precisa ser alterada?

E, o que é fundamental, a organização consegue comprovar que essas ações resultaram em melhorias?

Um único erro na medicação pode estar associado a diversos momentos relacionados à segurança do paciente.

A maneira como uma organização relaciona esses momentos pode determinar o quanto ela aprende com o evento.


A segurança na medicação demonstra por que a segurança do paciente em rede é importante

A segurança na medicação é um tema particularmente relevante para o Dia Mundial da Segurança do Paciente de 2026.

A OMS identifica especificamente os erros de medicação entre as fontes de danos que devem ser abordadas de forma proativa em todos os cuidados relacionados às DNTs. Seus apelos à ação para os profissionais de saúde também enfatizam a notificação de incidentes, o compartilhamento de boas práticas e a contribuição para uma cultura de melhoria contínua.

Para os gestores de unidades de saúde, a OMS apela para que as organizações estabeleçam uma cultura de segurança, promovam a notificação de incidentes por parte dos profissionais de saúde e dos pacientes e utilizem dados e experiências vivenciadas para impulsionar melhorias. Essa distinção é importante.

O relato de incidentes não é o mesmo que aprendizagem organizacional.

O registro do incidente fornece à organização uma informação valiosa. Mas o valor dessa informação depende do que acontecer depois.

Se o erro na medicação de Sarah for relatado, mas o relatório se tornar apenas mais um registro armazenado em um banco de dados, a organização terá registrado o que aconteceu sem necessariamente reduzir a probabilidade de que isso se repita.

Portanto, uma gestão eficaz da segurança do paciente precisa ir além de simplesmente perguntar:

“O incidente foi relatado?”

Também deve perguntar:

“O que aprendemos, o que mudou e isso tornou o atendimento mais seguro?”

A notificação de um incidente deve ser o começo, não o fim

Um sistema robusto cultura de notificação de incidentes permite que os profissionais de saúde levantem preocupações, relatem quase acidentes e documentem eventos adversos sem que o processo se concentre na atribuição de culpa individual. Isso cria uma oportunidade para investigar as condições mais amplas que envolvem um incidente.

No caso de Sarah, uma investigação sobre um erro na medicação poderia levar em consideração fatores como fluxos de trabalho, comunicação, condições de pessoal, processos de medicação, orientações clínicas ou outros fatores sistêmicos que tenham contribuído para o ocorrido.

O objetivo não é simplesmente apurar quem esteve envolvido. É entender por que o sistema permitiu que o incidente ocorresse.

Essa mudança da atribuição de culpa individual para a aprendizagem sistêmica é fundamental para a construção de uma cultura de segurança do paciente mais sólida. Mas a investigação, por si só, ainda é apenas uma parte do processo.

Uma vez identificados os fatores contribuintes, as instituições de saúde precisam de uma maneira confiável de transformar as descobertas em ação.

Isso pode envolver:

  • atribuir ações corretivas e preventivas;

  • revisar ou atualizar uma política ou procedimento;

  • comunicar as mudanças às equipes envolvidas;

  • oferecer educação ou treinamento adicional;

  • alterar um fluxo de trabalho ou processo;

  • realizar auditorias de acompanhamento; ou

  • acompanhar se incidentes semelhantes continuam ocorrendo.

O ciclo de segurança do paciente só se fecha de fato quando as organizações conseguem seguir o caminho: incidente → investigação → ação → evidência de melhoria.

E se o incidente com a Sarah não for um caso isolado?

Agora imagine que o erro de medicação de Sarah tenha sido relatado. Por si só, o incidente revela à organização algo importante sobre os cuidados prestados a Sarah. Mas o que aconteceria se três incidentes semelhantes relacionados à medicação fossem relatados em outro departamento?

E se os comentários dos pacientes contiverem preocupações recorrentes sobre as informações relativas aos medicamentos?

E se uma auditoria tenha identificado uma conformidade inconsistente com um procedimento relevante?

E se as ações corretivas relacionadas a um incidente com medicamentos ocorrido anteriormente ainda não tiverem sido implementadas?

Isoladamente, esses registros podem parecer dados de qualidade distintos. Juntos, porém, eles podem representar algo muito mais significativo: um sinal emergente de segurança do paciente.

Esse é um dos desafios enfrentados pelas equipes responsáveis pela qualidade da assistência médica e pela segurança do paciente. Informações valiosas podem estar espalhadas por relatórios de incidentes, quase acidentes e feedback dos pacientes, reclamações, auditorias, registros de risco, políticas e ações de melhoria.

Quando essas atividades são gerenciadas isoladamente, fica mais difícil ter uma visão geral. Interligá-las permite que as organizações vão além de eventos isolados e façam perguntas mais significativas.

Será que estamos percebendo um padrão?

Onde o risco está aumentando?

As intervenções anteriores deram certo?

Os mesmos fatores estão aparecendo repetidamente?

O que os pacientes estão nos dizendo que nossos outros dados de segurança não revelam?

Essas são as perguntas que transformam os dados sobre segurança do paciente em informações úteis sobre segurança do paciente.

Dos dados sobre segurança do paciente à análise de segurança do paciente

As instituições de saúde não carecem de dados. O desafio é tornar esses dados úteis.

Uma organização pode ter centenas ou milhares de relatórios de incidentes, conclusões de auditorias, reclamações, comentários de feedback e ações de melhoria. Analisar manualmente esse volume de informações e identificar conexões significativas pode representar uma carga considerável para as equipes de qualidade.

É também nessa área que a inteligência artificial pode contribuir cada vez mais para a segurança do paciente e a gestão da qualidade. No âmbito do MEG, a IA pode ajudar as equipes a interpretar grandes volumes de informações sobre qualidade, incluindo a análise de comentários dos pacientes para identificar temas que possam exigir uma investigação mais aprofundada. A IA não deve substituir o julgamento clínico, a investigação ou a tomada de decisões humanas.

Em vez disso, a IA pode ajudar as equipes de saúde a destacar as informações que merecem sua atenção, facilitando a transição de grandes volumes de dados de segurança para insights que possam ser colocados em prática. A análise baseada em IA do feedback dos pacientes pode ajudar a identificar o sentimento e temas recorrentes nas opiniões dos pacientes, proporcionando outra fonte de inteligência para a melhoria da qualidade.

O objetivo, no fim das contas, é o mesmo:

Observe o sinal. Entenda o risco. Aja com antecedência.

Leia nosso blog sobre análise de sentimento com IA

A opinião do paciente faz parte do panorama da segurança

Outra mensagem central do Dia Mundial da Segurança do Paciente de 2026 é que as pessoas que vivem com doenças crônicas não transmissíveis devem ser parceiras na prestação de cuidados seguros. A OMS incentiva as organizações de saúde a utilizarem a experiência vivida e os dados para melhorar os cuidados, ao mesmo tempo em que oferecem aos pacientes oportunidades significativas para expressarem suas preocupações e contribuírem para sistemas mais seguros.

O feedback dos pacientes, portanto, não deve ser considerado de forma totalmente separada da segurança do paciente. Uma reclamação sobre informações confusas sobre medicamentos pode, à primeira vista, parecer uma questão relacionada à experiência do paciente. Um comentário isolado pode ser apenas uma observação pontual. No entanto, comentários repetidos sobre o mesmo assunto, especialmente quando combinados com dados de incidentes ou auditorias, podem indicar algo que merece maior atenção.

O feedback dos pacientes pode, portanto, oferecer uma perspectiva adicional importante sobre o risco.

Conectar a voz do paciente a outras fontes de informação sobre qualidade e segurança ajuda as organizações a compreender não apenas o que seus sistemas estão relatando, mas também o que os pacientes estão vivenciando.

Fechando o ciclo da segurança do paciente

Por ocasião do Dia Mundial da Segurança do Paciente de 2026, a OMS está convocando as organizações de saúde a estabelecerem sistemas que possibilitem o atendimento seguro de doenças crônicas não transmissíveis, apoiem os profissionais de saúde, promovam a notificação de incidentes e utilizem dados e experiências vividas para a melhoria contínua.

Para conseguir isso, não basta apenas coletar informações.

Isso exige um ciclo integrado de aprendizagem:

RELATÓRIO

Facilite para que os funcionários relatem incidentes e quase acidentes no local de atendimento.

↓

INVESTIGAR

Compreender o que aconteceu e identificar os fatores do sistema que contribuíram para isso.

↓

CONECTAR

Analise além do incidente específico para identificar riscos relacionados, tendências, incidentes anteriores, feedback dos pacientes e resultados de avaliações de qualidade.

↓

ACT

Atribuir ações corretivas, atualizar processos e políticas e garantir que as responsabilidades estejam bem definidas.

↓

MEDIDA

Utilize auditorias, indicadores de segurança e monitoramento contínuo para determinar se as intervenções surtiram efeito.

↓

APRENDER

Compartilhar o que se aprendeu e utilizar os dados para promover a melhoria contínua.

Então, repita. Porque a segurança do paciente não é um projeto com prazo determinado. É uma capacidade organizacional contínua.

Cuidados seguros para toda a vida exigem sistemas que aprendam ao longo da vida

O erro na medicação de Sarah começou como um incidente de segurança do paciente . Mas seu impacto potencial não precisa se limitar a Sarah. Quando um incidente é relatado, investigado e relacionado a outras fontes de informação sobre segurança, ele pode criar uma oportunidade para o aprendizado organizacional.

Quando esse aprendizado leva a medidas corretivas, processos atualizados e melhorias mensuráveis, a experiência de um paciente pode contribuir para um atendimento mais seguro para o próximo. É isso, em última análise, que um sistema maduro de segurança do paciente deve possibilitar.

Não se trata simplesmente de mais reportagens.

Aprender mais com o que é relatado.

Não se trata apenas de mais dados.

Maior visibilidade do que os dados nos revelam.

E não se trata apenas de responder a incidentes isolados.

Criar sistemas mais seguros como resultado disso.

Neste Dia Mundial da Segurança do Paciente, o desafio para as organizações de saúde não é, portanto, apenas questionar se elas dispõem de sistemas para coletar informações sobre a segurança do paciente.

É perguntar:

Esses sistemas estão conectados de forma adequada para transformar informações em aprendizado e o aprendizado em cuidados mais seguros?

Na MEG, acreditamos que a qualidade dos cuidados de saúde e a segurança do paciente atingem seu máximo potencial quando todos os elementos estão interligados. Ao integrar a gestão de incidentes, auditorias, feedback dos pacientes, políticas e procedimentos, gestão de riscos e atividades de melhoria em um ambiente digital interconectado de gestão da qualidade, as organizações de saúde podem obter maior visibilidade ao longo de toda a jornada de segurança do paciente e adotar uma abordagem de ciclo fechado para a melhoria contínua. Pois cuidados seguros para toda a vida exigem sistemas que aprendam ao longo da vida.

A MEG foi nomeada fornecedora no programa G-Cloud 15 do Governo do Reino Unido

A MEG é um fornecedor credenciado no programa G-Cloud 15 do Governo do Reino Unido.

A MEG tem o prazer de anunciar que fomos selecionados como fornecedores no programa G-Cloud 15 do Governo do Reino Unido, dando continuidade à nossa presença em uma das principais vias do setor público britânico para a aquisição de tecnologia em nuvem.

Administrado pela Agência Comercial do Governo (GCA), o G-Cloud auxilia as organizações do setor público na contratação de serviços de hospedagem em nuvem, software e suporte por meio de uma estrutura governamental já estabelecida.

Para as organizações do NHS e outros prestadores de serviços de saúde do setor público, a inclusão da MEG oferece um caminho simples para a aquisição do nosso software de gestão da qualidade em saúde baseado na nuvem.

O que o G-Cloud 15 significa para as organizações da área da saúde? 

O G-Cloud foi concebido para simplificar a aquisição de tecnologia em nuvem para organizações do setor público, proporcionando aos compradores acesso a fornecedores e serviços em nuvem aprovados por meio de um canal de aquisição reconhecido.

O G-Cloud 15 apresenta a avaliação de fornecedores mais abrangente da história do programa, com os fornecedores sendo avaliados em áreas que incluem qualidade, competência técnica e preços.

Para as instituições de saúde que estão avaliando o MEG, nossa inclusão significa que elas podem adquirir o MEG por meio de uma estrutura criada especificamente para tornar o acesso à tecnologia em nuvem em todo o setor público mais rápido e fácil.

Apoiando a gestão digital da qualidade no setor de saúde 

A MEG ajuda as organizações da área da saúde a abandonar os processos de qualidade baseados em papel, em planilhas e desarticulados, em direção a uma abordagem segura e baseada na nuvem para a gestão da qualidade.

Desde auditorias e conformidade até gestão de incidentes e riscos, gestão de documentos, feedback dos pacientes e acreditação, a MEG integra os processos de qualidade em uma única plataforma, ajudando as equipes a aumentar a visibilidade, a prestação de contas e a melhoria contínua.

Nossa inclusão no G-Cloud 15 facilita o acesso dessas soluções por parte das organizações do setor público do Reino Unido que se qualificam, por meio de uma estrutura consolidada de compras governamentais.

Olhando além do óbvio: aplicando os cinco “porquês” na área da saúde

Quando é identificado um problema de qualidade na área da saúde, a primeira explicação raramente é a completa.

Ocorre um erro na medicação. Um paciente sofre uma queda, apesar das precauções documentadas. É constatada uma deterioração no estado de saúde de um paciente, mas a escalação do caso é adiada. Esses eventos informam à organização o que aconteceu, mas a primeira explicação não necessariamente esclarece por que isso ocorreu.

Com muita frequência, a causa imediata acaba se tornando a conclusão: alguém escolheu o medicamento errado, um procedimento não foi seguido ou uma informação não foi transmitida. As medidas corretivas podem, então, concentrar-se no indivíduo, em vez de examinar as condições que permitiram que o incidente ocorresse.

A Análise da Causa Raiz: os Cinco Porquês ajuda as organizações da área da saúde a ir além dos sintomas, incentivando as equipes a fazer perguntas cada vez mais profundas até descobrirem os problemas de sistema, processo ou governança relacionados a um evento. 

Quando utilizado de forma adequada, o método dos “Cinco Porquês” não visa tanto identificar um responsável, mas sim fazer uma pergunta muito mais útil: o que permitiu que esse incidente ocorresse e o que precisa mudar para reduzir a probabilidade de que ele se repita? 

Olhando além do óbvio

A força do Método dos Cinco Porquês reside em sua simplicidade. Em vez de aceitar a primeira explicação para um incidente, os investigadores continuam perguntando “Por quê?” para explorar os fatores que contribuíram para ele. 

O objetivo não é fazer exatamente cinco perguntas. Algumas investigações chegam à causa raiz após três perguntas, enquanto outras exigem seis ou sete. O que importa é ir além dos sintomas imediatos e compreender os sistemas, processos ou fatores organizacionais que contribuíram para o ocorrido.

Essa mentalidade é particularmente importante na área da saúde.

Considere uma investigação que conclua que ocorreu um erro de medicação porque um membro da equipe “escolheu o medicamento errado”. Isso pode estar correto do ponto de vista dos fatos, mas deixa várias questões importantes sem resposta.

Por que foi possível selecionar o medicamento errado? Produtos semelhantes estavam armazenados juntos? Houve casos anteriores de quase acidentes envolvendo os mesmos produtos? Os procedimentos existentes identificavam esse risco? Havia controles adequados em vigor?

Essas perguntas desviam o foco da investigação de “quem cometeu o erro” para “por que o sistema permitiu que o erro chegasse ao paciente”.

Os incidentes na área da saúde também podem envolver múltiplos fatores que interagem entre si; portanto, o método dos “Cinco Porquês” não deve ser tratado como uma forma de forçar cada evento a ter uma única causa raiz definitiva. Incidentes mais complexos podem exigir metodologias de investigação mais abrangentes. Em vez disso, seu valor reside em oferecer uma maneira estruturada de questionar explicações óbvias e explorar causas subjacentes e fatores contribuintes.

Uma investigação eficaz com o método dos “cinco porquês” depende de boas evidências 

Muitas organizações consideram a análise da causa raiz como algo que começa após um incidente. Na realidade, investigações eficazes dependem da qualidade das informações coletadas previamente. 

Os investigadores de incidentes podem precisar levar em consideração o relatório original do evento, a sequência e a cronologia dos eventos, os depoimentos das pessoas envolvidas, os registros clínicos relevantes, as políticas e procedimentos, incidentes semelhantes anteriores ou quase acidentes e outras informações disponíveis sobre qualidade e segurança. As conclusões da auditoria também podem fornecer evidências de apoio úteis, quando for o caso. 

Portanto, o Método dos Cinco Porquês não deve se tornar um exercício de especulação. Cada resposta deve incentivar os investigadores a buscar evidências que apoiem — ou contestem — a explicação que está surgindo.

Aplicação da análise da causa raiz dos “cinco porquês” na área da saúde

Um exemplo de análise da causa raiz dos “Cinco Porquês” na área da saúde

Considere um cenário ilustrativo em que um paciente recebe o medicamento errado após a confusão entre dois medicamentos com embalagens semelhantes durante a administração. O erro é identificado após a administração e o paciente precisa de monitoramento adicional. A explicação imediata poderia ser que o medicamento errado foi escolhido.

Uma investigação com o método dos “Cinco Porquês” vai além.

Por que o paciente recebeu o medicamento errado?

Porque foi selecionado o produto incorreto durante a administração do medicamento.

Por que o produto errado foi selecionado?

Porque dois medicamentos com embalagens semelhantes estavam armazenados um ao lado do outro na área de armazenamento de medicamentos.

Por que os medicamentos com aparência semelhante eram armazenados juntos?

Isso porque o processo de armazenamento existente não exigia que esses medicamentos fossem fisicamente separados ou claramente diferenciados.

Por que o processo de armazenamento não incluiu controles adicionais para medicamentos com aparência semelhante?

Porque o risco associado a esses produtos não havia sido identificado anteriormente no procedimento de armazenamento de medicamentos.

Por que o risco não havia sido identificado e incorporado ao procedimento?

Porque não havia um processo estabelecido para analisar incidentes relacionados a medicamentos e quase acidentes, a fim de determinar se os riscos recorrentes exigiam mudanças nos controles e procedimentos de armazenamento.

A causa imediata do incidente foi a escolha do medicamento errado. Se a gente parasse por aí, isso poderia levar a que um funcionário específico recebesse treinamento adicional ou fosse lembrado de verificar os medicamentos com mais cuidado.

A investigação dos “Cinco Porquês” revela uma questão mais ampla. A organização pode agora avaliar se as medidas de armazenamento de medicamentos precisam ser alteradas, se os medicamentos com aparência semelhante devem ser separados ou identificados de forma mais clara, se o procedimento relevante precisa ser revisado e se existem riscos semelhantes em outros locais.

Este é um exemplo ilustrativo. As causas, a metodologia de investigação e os controles adequados a serem adotados após um incidente relacionado a medicamentos dependerão das circunstâncias e dos próprios processos de segurança do paciente da organização.

O primeiro “por que” pode levar a mais de uma resposta

Incidentes reais na área da saúde raramente são tão lineares quanto um diagrama dos “Cinco Porquês” de um livro didático. Imagine perguntar por que a escalada foi adiada no caso de um paciente cujo quadro se deteriorava. A investigação poderia identificar vários fatores que contribuíram para isso: as responsabilidades não estavam claras durante a troca de turno, o procedimento de escalada foi interpretado de maneiras diferentes pelos diversos membros da equipe e demandas clínicas conflitantes afetaram os tempos de resposta.

Não existe necessariamente uma sequência de cinco perguntas que leve diretamente a uma causa raiz. Essa é uma limitação importante da técnica.

Os investigadores precisam manter a mente aberta a várias linhas de investigação, em vez de optar pela primeira sequência plausível de respostas. O método dos “Cinco Porquês” pode ajudar as equipes a explorar um incidente, mas não deve substituir o julgamento profissional nem uma metodologia de investigação mais abrangente, nos casos em que a complexidade ou a gravidade de um evento assim o exija.

Sua simplicidade é mais valiosa quando estimula um questionamento mais profundo, e não quando simplifica excessivamente um evento complexo.

Das conclusões da investigação à ação

Identificar os fatores que contribuíram para o problema não é o fim de uma investigação. Se uma investigação identificar uma falha no armazenamento de medicamentos, por exemplo, a organização precisa decidir quais controles devem ser alterados, quem é responsável por implementá-los e como será avaliado se essas mudanças surtiram efeito. Conclusões diferentes podem exigir respostas diferentes.

Um procedimento desatualizado pode exigir revisão formal e publicação controlada. Um risco à segurança do paciente recém-identificado pode exigir avaliação e supervisão contínuas. Mudanças na prática clínica podem exigir ações específicas com responsáveis designados. Nesse caso, uma auditoria direcionada pode ser apropriada para verificar se os controles acordados estão sendo seguidos.

É aqui que a relação entre o gerenciamento de incidentes e o gerenciamento de qualidade mais amplo se torna importante. O método dos “Cinco Porquês” ajuda as equipes a compreender por que um incidente pode ter ocorrido. O sistema de qualidade mais amplo fornece os mecanismos para responder ao que a investigação revelou.

Leia nosso blog sobre como transformar incidentes de segurança em melhorias duradouras

Como o MEG vincula as investigações de incidentes à melhoria 

No âmbito da solução da MEG para solução de Notificação de Incidentes e Gestão de Riscos, as instituições de saúde podem gerenciar os incidentes relatados e as informações associadas à sua investigação por meio de um fluxo de trabalho digital estruturado.

Mas a investigação em si é apenas uma parte do processo. Se as conclusões identificarem um risco organizacional novo ou já existente, esse risco pode ser gerenciado e analisado por meio da gestão de riscos. Se uma política ou procedimento tiver contribuído para o incidente, a documentação relevante pode ser analisada por meio do MEG Docs, com controle de versão e fluxos de trabalho de aprovação ajudando as organizações a gerenciar as alterações subsequentes.

As ações corretivas e de melhoria também podem ser atribuídas a responsáveis específicos por meio do recurso de recurso de plano de ação, com prazos e acompanhamento do andamento até a conclusão.

Gestão de Riscos Hospitalares: Um Guia para a Segurança Proativa do Paciente

A gestão eficaz de riscos hospitalares não se resume mais apenas a responder a incidentes após sua ocorrência. À medida que a área da saúde se torna mais complexa, as organizações precisam identificar e gerenciar riscos potenciais antes que eles afetem a segurança dos pacientes, o bem-estar dos profissionais ou o desempenho operacional.

Da segurança na administração de medicamentos à conformidade regulatória, os hospitais enfrentam um número cada vez maior de riscos que exigem supervisão contínua. O desafio não é simplesmente reconhecer esses riscos, mas sim dispor de processos e ferramentas para avaliá-los de forma consistente, monitorá-los ao longo do tempo e garantir que as medidas adequadas sejam tomadas.

Os softwares modernos de avaliação de riscos na área da saúde ajudam as organizações a passar da resolução reativa de problemas para a gestão proativa de riscos, proporcionando às equipes de governança maior visibilidade dos riscos organizacionais e, ao mesmo tempo, contribuindo para sistemas de saúde mais seguros e resilientes.

Neste guia, exploraremos os princípios da gestão eficaz de riscos hospitalares, o papel de um registro de riscos e como um software integrado de gestão da qualidade na área da saúde ajuda as organizações a fortalecer a governança e melhorar a segurança do paciente.

A gestão de riscos hospitalares começa antes que ocorra um incidente

Muitas pessoas associam a gestão de riscos hospitalares à investigação de incidentes depois que algo dá errado. Na verdade, seu maior valor reside em evitar que esses incidentes ocorram desde o início.

A gestão de riscos é o processo estruturado de identificar riscos potenciais, avaliar sua probabilidade e impacto, implementar controles e revisá-los regularmente para garantir que continuem eficazes. Em vez de perguntar “O que deu errado?”, organizações eficazes perguntam “O que poderia dar errado e o que estamos fazendo para evitar isso?”

Existem riscos potenciais em todas as áreas da saúde, incluindo:

  • Segurança na medicação

  • Prevenção e controle de infecções

  • Documentação clínica

  • Força de trabalho e gestão de pessoal

  • Equipamentos médicos

  • Governança da informação e segurança cibernética

  • Fluxo de pacientes e pressões operacionais


Dos riscos à ação: construindo um processo de gestão de riscos mais sólido

Identificar os riscos é apenas o primeiro passo. A gestão eficaz dos riscos hospitalares depende da existência de um processo estruturado para avaliar, monitorar e revisar esses riscos ao longo do tempo.

É nesse ponto que um registro de riscos em tempo real se torna indispensável. Em vez de funcionar como uma lista estática de preocupações da organização, um registro de riscos moderno deve atuar como uma ferramenta de gestão dinâmica que apoia a melhoria contínua.

Guia de gestão de riscos hospitalares para a segurança proativa do paciente

Cada risco identificado deve ser avaliado por meio de uma metodologia consistente, atribuído a um responsável e revisado regularmente para garantir que as medidas de mitigação continuem adequadas à medida que as circunstâncias mudam. As revisões programadas ajudam as organizações a manter uma compreensão precisa de seu perfil de risco atual, em vez de se basearem em avaliações desatualizadas.

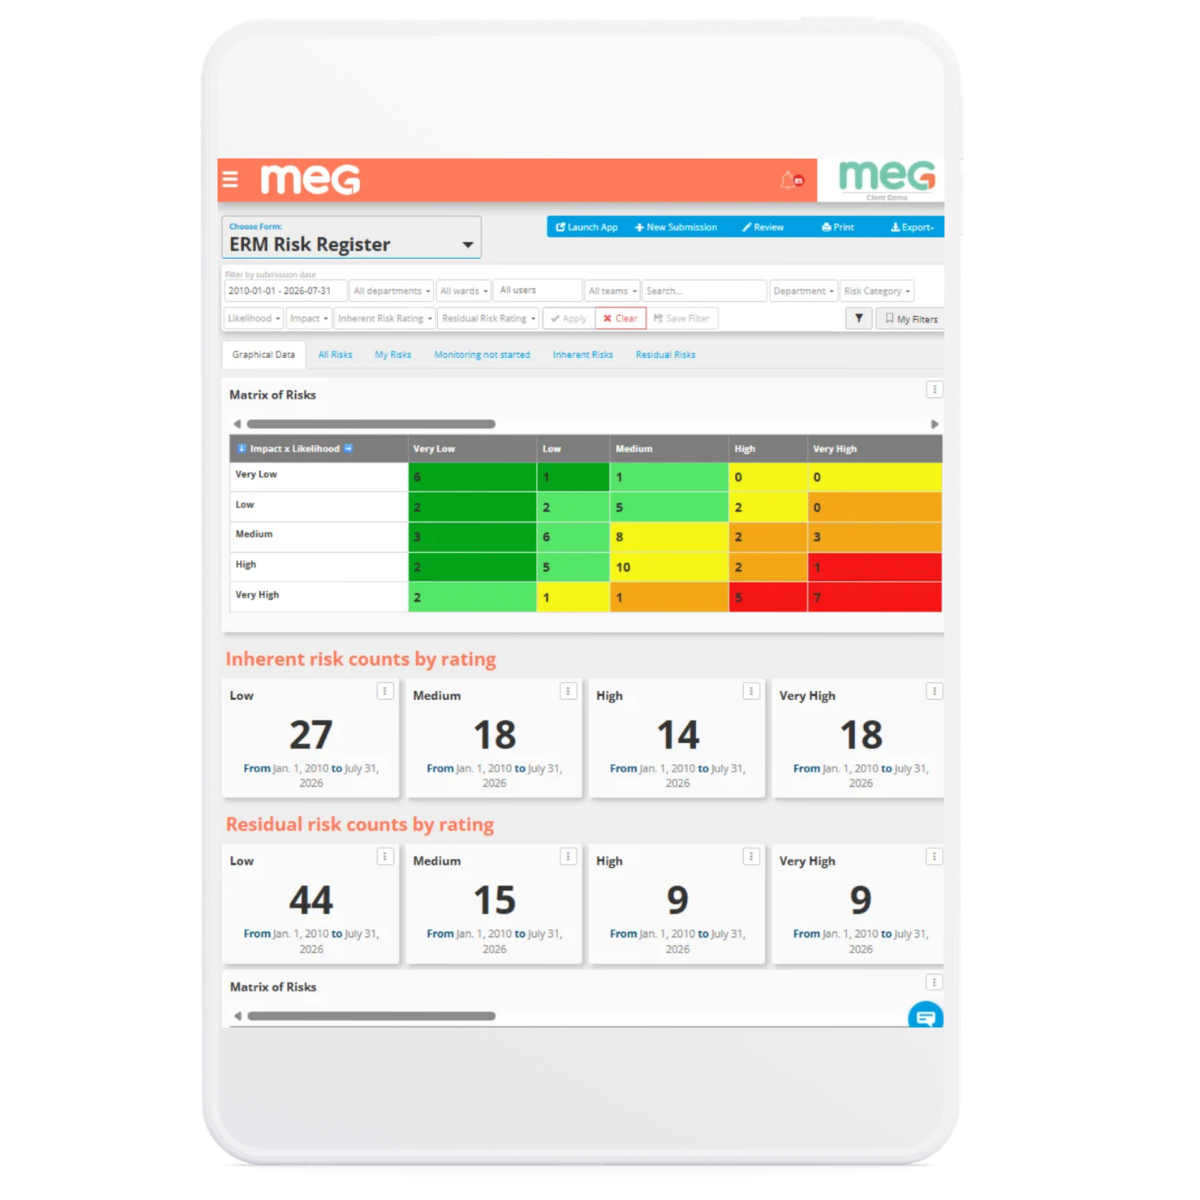
Uma abordagem amplamente adotada é o uso de uma matriz de impacto e probabilidade 5×5, que atribui uma pontuação a cada risco com base em sua gravidade potencial e probabilidade. Isso permite que as equipes de governança priorizem questões de alto risco, aloquem recursos de forma eficaz e mantenham um maior controle sobre os riscos organizacionais.


Veja como a MEG promove a governança da qualidade em vários hospitais

Descubra como um grupo hospitalar multinacional implementou o MEG para padronizar a gestão da qualidade, fortalecer a governança e melhorar a supervisão em várias unidades.


Como o software de avaliação de riscos na área da saúde contribui para uma melhor tomada de decisões

O software de avaliação de riscos na área da saúde oferece uma abordagem mais estruturada, padronizando a forma como os riscos são registrados, avaliados e monitorados. Os fluxos de trabalho automatizados reduzem o esforço administrativo, ao mesmo tempo em que garantem que quaisquer alterações no impacto ou na probabilidade de um risco acionem as notificações e atividades de acompanhamento adequadas.

Cronogramas de revisão regulares ajudam as equipes a acompanhar os riscos, em vez de que eles sejam esquecidos após a avaliação inicial, enquanto os painéis de controle oferecem às equipes de liderança visibilidade em tempo real dos riscos organizacionais e das tendências emergentes.

Em última análise, o objetivo do software de avaliação de riscos na área da saúde não é simplesmente digitalizar um registro de riscos, mas fornecer às equipes de governança as informações necessárias para que tomem decisões mais rápidas e bem fundamentadas, que melhorem a segurança do paciente.


Como a MEG ajuda os hospitais a gerenciar riscos de forma proativa

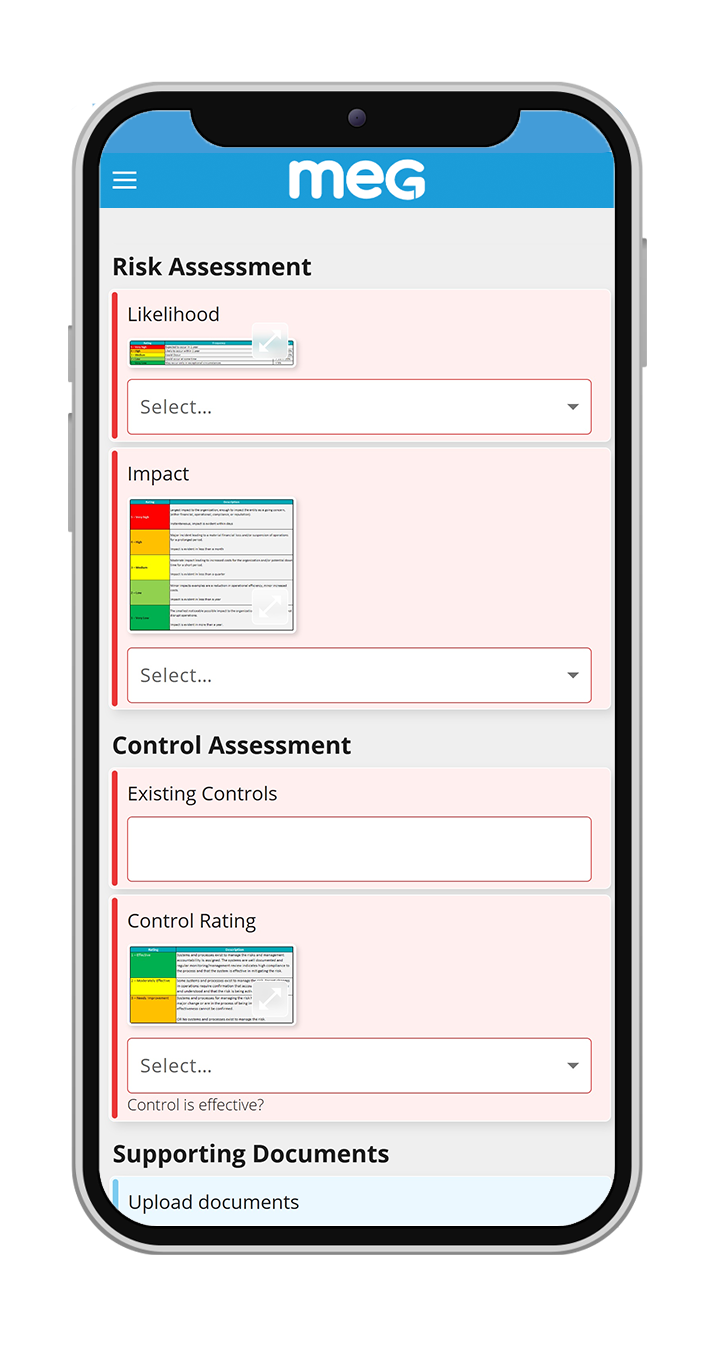
formulário de avaliação de riscos para a gestão de riscos hospitalares

MEG's Solução de Notificação de Incidentes e Gestão de Riscos foi concebida para ajudar as instituições de saúde a ir além dos relatórios reativos e a adotar uma abordagem proativa à gestão de riscos.

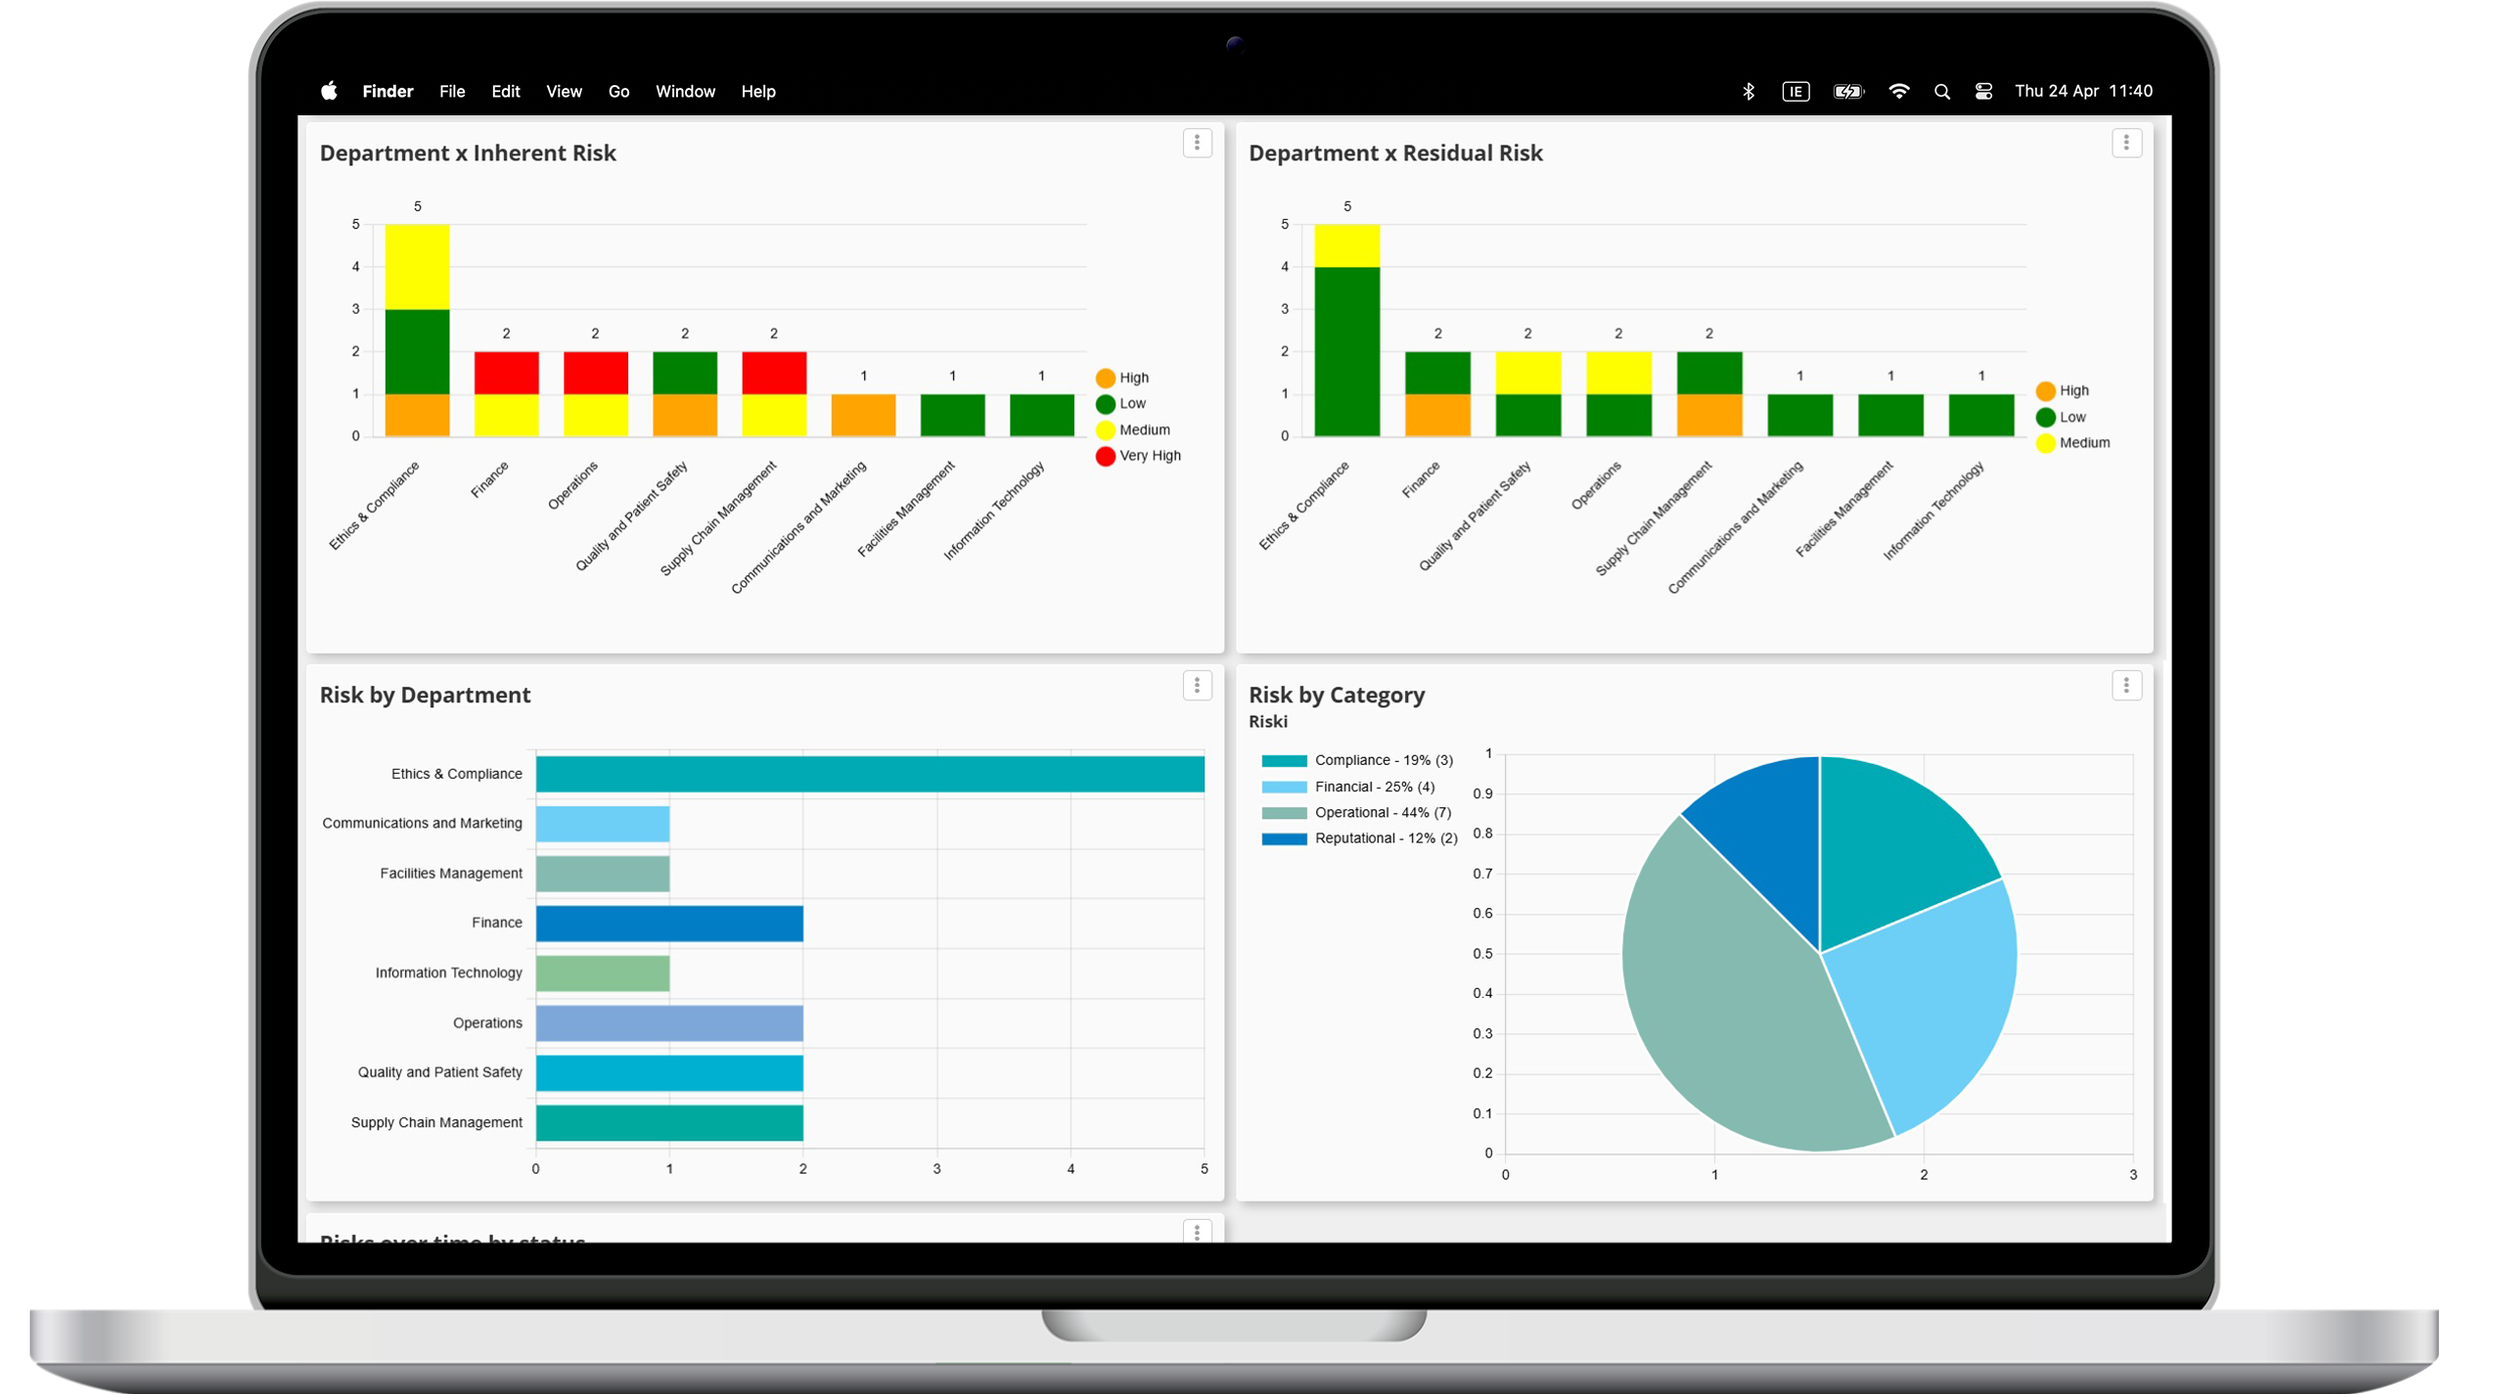
No centro da solução está um Registro de Riscos configurável que permite que as organizações identifiquem, avaliem e monitorem possíveis riscos futuros ao longo de todo o seu ciclo de vida. Os riscos são priorizados por meio de uma matriz configurável de impacto e probabilidade 5×5, facilitando que as equipes de governança identifiquem os riscos de alta prioridade e concentrem os recursos onde eles são mais necessários.

O MEG também utiliza um acompanhamento de riscos — que consiste em um formulário separado, utilizado para acompanhar o comportamento de risco ao longo do tempo, registrando as mudanças nas pontuações de impacto e probabilidade.

Ao contrário dos registros de riscos estáticos, o MEG oferece suporte a revisões programadas (por exemplo, mensais, trimestrais) que notificam automaticamente os usuários responsáveis quando um risco precisa ser reavaliado. Isso ajuda as organizações a manter seu registro de riscos atualizado e contribui para garantir o acompanhamento e a conformidade com os fluxos de trabalho de gestão de riscos. 

A automação do fluxo de trabalho fortalece ainda mais a governança, acionando e salvando automaticamente as alterações no rastreador de riscos sempre que as pontuações de risco são atualizadas, reduzindo o trabalho administrativo manual e, ao mesmo tempo, melhorando a consistência.

painel que exibe indicadores de gestão de riscos hospitalares

A gestão de riscos e o relato de incidentes costumam ser tratados como processos distintos, mas são mais eficazes quando atuam em conjunto. Uma das capacidades exclusivas do MEG é a possibilidade de um risco ser elevado a um incidente ou vice-versa, com dados pré-preenchidos para evitar a reinserção manual.

Um incidente representa algo que já ocorreu, enquanto um risco identifica a possibilidade de danos futuros. Na prática, os dois estão intimamente ligados. Um incidente relatado pode revelar um risco organizacional subjacente que exige monitoramento contínuo, enquanto um risco existente pode, eventualmente, se concretizar como um incidente, apesar dos esforços de mitigação.

A integração desses processos fortalece a aprendizagem organizacional e reduz a duplicação de esforços. Em vez de criar novos registros do zero, as equipes de governança devem poder transformar um incidente em um risco organizacional monitorado ou criar um incidente a partir de um registro de risco já existente, mantendo as informações já registradas.

Uma Abordagem Integrada à Governança da Saúde

A gestão de riscos agrega maior valor quando está integrada ao sistema de gestão da qualidade como um todo.

Na plataforma MEG, os riscos identificados podem desencadear auditorias para avaliar a conformidade, gerar planos de ação para atribuir e monitorar atividades de mitigaçãoou solicitar atualizações nas políticas e procedimentos por meio da Gerenciamento de Documentos. Quando um risco identificado se transforma em um evento adverso, ele pode ser vinculado diretamente ao Relatório de Incidentes, enquanto as tendências que surgem da Experiência do Paciente e Reclamações de Pacientes podem ajudar a identificar novos riscos organizacionais antes que eles se agravem.

Essa abordagem integrada oferece às organizações de saúde uma fonte única e confiável de informações para a governança, permitindo que as equipes de qualidade, risco e segurança do paciente trabalhem com base em informações interconectadas, em vez de sistemas isolados. O resultado é uma supervisão mais rigorosa, maior prestação de contas e uma estrutura mais eficaz para a melhoria contínua da qualidade.


Conclusão

Uma gestão eficaz de riscos em hospitais vai além da simples manutenção de um registro de riscos; trata-se de criar uma cultura de melhoria contínua, na qual os riscos potenciais sejam identificados, avaliados e gerenciados antes que afetem os pacientes, os funcionários ou o desempenho da organização.

À medida que as organizações de saúde enfrentam uma complexidade regulatória, operacional e clínica cada vez maior, os softwares integrados de avaliação de riscos na área da saúde oferecem a visibilidade e a estrutura necessárias para apoiar a tomada de decisões proativas. Ao conectar a gestão de riscos com o relato de incidentes, auditorias, planos de ação, gestão de documentos e feedback dos pacientes, as organizações podem fortalecer a governança e, ao mesmo tempo, demonstrar um compromisso claro com a segurança do paciente.

A MEG obtém a certificação Cyber Essentials Plus

A confiança é fundamental para a tecnologia na área da saúde. Seja na gestão de incidentes, políticas, auditorias ou feedback dos pacientes, as organizações da área da saúde precisam ter a certeza de que o software do qual dependem é respaldado por práticas robustas de segurança cibernética.

Temos o orgulho de anunciar que a MEG obteve a certificação Cyber Essentials Plus, o nível mais alto de garantia no âmbito do programa Cyber Essentials, apoiado pelo governo do Reino Unido.

Ao contrário da certificação padrão do Cyber Essentials, o Cyber Essentials Plus exige uma avaliação técnica independente dos controles de segurança cibernética de uma organização. Em vez de se basear exclusivamente em um questionário de autoavaliação, as organizações certificadas passam por testes para verificar se as principais medidas de segurança estão funcionando de maneira eficaz na prática.

Para a MEG, essa certificação demonstra nosso compromisso contínuo com a proteção dos sistemas, informações e serviços que garantem a qualidade dos cuidados de saúde, a conformidade e a governança clínica.

Indo além da autoavaliação

Cyber Essentials foi lançado pelo governo do Reino Unido para ajudar as organizações a se protegerem contra as ameaças cibernéticas mais comuns. Ele estabelece uma base de referência reconhecida de controles de segurança cibernética, abrangendo áreas como configuração segura, controle de acesso, proteção contra malware, firewalls e atualizações de software.

O Cyber Essentials Plus amplia esses requisitos ao incluir uma auditoria técnica independente. Avaliadores certificados testam o ambiente da organização para verificar se esses controles não apenas estão documentados, mas também estão funcionando de maneira eficaz.

Para as organizações que avaliam fornecedores de software, esse nível adicional de verificação oferece maior garantia de que os controles de segurança cibernética foram validados de forma independente.

Saiba mais sobre o Cyber Essentials Plus no site oficial

A importância da garantia de segurança independente

As organizações da área da saúde atuam em um ambiente em que a resiliência cibernética é essencial. As informações dos pacientes, a continuidade operacional e a conformidade regulatória dependem, todas elas, de sistemas digitais seguros e de parceiros de tecnologia confiáveis.

À medida que as equipes de compras e os líderes de governança avaliam cada vez mais a postura de segurança cibernética dos fornecedores de software, as certificações verificadas de forma independente fornecem evidências valiosas de que a segurança está incorporada aos processos organizacionais, e não apenas documentada em políticas.

O Cyber Essentials Plus ajuda a comprovar que os controles de segurança cibernética de uma organização foram avaliados externamente com base em uma norma reconhecida e endossada pelo governo, proporcionando aos clientes maior confiança durante a avaliação de fornecedores e o processo de aquisição.

Cyber Essentials x Cyber Essentials Plus 

Embora ambas as certificações se baseiem nos mesmos cinco controles técnicos de segurança, o nível de garantia que oferecem é diferente. A certificação Cyber Essentials é obtida por meio de uma autoavaliação verificada, enquanto a certificação Cyber Essentials Plus inclui uma avaliação técnica independente para validar se esses controles estão funcionando de forma eficaz na prática.

Tabela comparativa: Cyber Essentials x Cyber Essentials Plus

Tabela comparativa: Cyber Essentials x Cyber Essentials Plus

Para as organizações da área da saúde que avaliam fornecedores de software, o Cyber Essentials Plus oferece um nível adicional de confiança, pois um avaliador independente verificou a eficácia dos controles de segurança cibernética da organização, em vez de se basear exclusivamente na conformidade autodeclarada. 

O Cyber Essentials Plus complementa a estrutura mais ampla de governança e segurança que sustenta a plataforma MEG.

Além das nossas certificações e atestados já existentes, incluindo:

  • ISO/IEC 27001:2022 - Sistemas de Gestão da Segurança da Informação 

  • ISO/IEC 27017:2015 - Código de práticas para controles de segurança da informação em serviços em nuvem

  • ISO/IEC 27018:2019 - Código de práticas para a proteção de informações de identificação pessoal em nuvens públicas

  • ISO/IEC 42001:2023 - Sistemas de Gestão de Inteligência Artificial

  • ISO 9001:2015 - Sistemas de Gestão da Qualidade

  • Kit de Ferramentas de Segurança e Proteção de Dados do NHS (DSPT)

  • SOC 2 Tipo II – Controles de Sistema e Organização 2, Tipo II 

O Cyber Essentials Plus reforça nosso compromisso contínuo com a proteção das informações dos clientes, ao mesmo tempo em que oferece às organizações da área da saúde uma plataforma de gestão da qualidade segura e confiável.

Em conjunto, essas certificações e atestados demonstram que a segurança, a privacidade e a governança responsável da IA estão integradas à forma como a MEG desenvolve, fornece e aprimora continuamente seu software.

Veja nossas certificações e atestados

O que isso significa para os clientes da MEG

Para os clientes atuais, o Cyber Essentials Plus oferece uma garantia independente adicional de que a MEG continua a investir na manutenção de práticas sólidas de segurança cibernética em toda a organização.

Para os prestadores de serviços de saúde que estão avaliando softwares de gestão da qualidade, isso oferece um nível adicional de confiança de que a segurança cibernética é levada a sério e avaliada de forma independente como parte de nossa estrutura mais ampla de governança.

Embora nenhuma certificação possa eliminar totalmente os riscos cibernéticos, a verificação independente demonstra um compromisso contínuo com a manutenção de padrões de segurança reconhecidos e com o fortalecimento constante da resiliência organizacional.


A segurança é um compromisso contínuo

A obtenção da certificação Cyber Essentials Plus é um marco importante, mas não é o ponto final. A segurança cibernética é um processo contínuo de avaliação, aprimoramento e vigilância. À medida que as ameaças continuam a evoluir, o mesmo deve ocorrer com os controles, a governança e os processos que as organizações utilizam para proteger seus sistemas e dados.

Na MEG, continuamos comprometidos em fortalecer continuamente nossa postura de segurança, ao mesmo tempo em que oferecemos às organizações da área da saúde uma plataforma confiável para garantir qualidade, conformidade e governança clínica.

“A obtenção da certificaçãoCyber Essentials Plus oferece aos nossos clientes a garantia independente de que nossos controles de segurança não estão apenas documentados, mas também são efetivamente verificados de acordo com padrões robustos e endossados pelo governo. Isso demonstra nosso compromisso inabalável com a proteção dos sistemas e dos dados dos pacientes nos quais nossos parceiros confiam. É um passo essencial para garantir que continuemos sendo um parceiro seguro e confiável em matéria de qualidade e governança na área da saúde.”
— Mark O’Reilly (Diretor de Informação, MEG)

Perguntas frequentes

Análise de sentimento com IA na área da saúde: transformando o feedback dos pacientes em insights úteis

Análise de sentimentos com IA na área da saúde

As instituições de saúde coletam mais feedback dos pacientes do que nunca. Pesquisas, reclamações, elogios, formulários on-line, e-mails, gravações de voz e comentários em texto livre fornecem informações inestimáveis sobre a experiência do paciente. No entanto, para muitas instituições, o verdadeiro desafio não é coletar o feedback, e sim compreendê-lo com rapidez suficiente para agir.

Um único comentário de um paciente pode elogiar o atendimento de enfermagem compassivo e, ao mesmo tempo, levantar preocupações sobre a alimentação, a limpeza do hospital e a falta de comunicação durante a alta, tudo isso na mesma resposta. Analisar manualmente milhares de comentários para identificar temas, atribuir responsabilidades e detectar tendências é demorado e cada vez mais insustentável.

É aqui que a inteligência artificial está transformando a gestão da experiência do paciente no setor de saúde.

A IA ajuda as organizações a analisar feedback não estruturado em grande escala, identificar problemas emergentes mais cedo e garantir que as equipes certas recebam as informações certas com mais rapidez.

Neste artigo, vamos explorar como a análise de sentimentos por IA e os insights gerados por IA estão ajudando as organizações da área da saúde a ir além da simples coleta de feedback dos pacientes, passando a utilizá-lo como um fator impulsionador da melhoria contínua da qualidade.


A inteligência artificial na área da saúde está indo além das aplicações clínicas

Quando as pessoas pensam em inteligência artificial na área da saúde, muitas vezes imaginam o apoio à decisão clínica, o diagnóstico por imagem ou a análise preditiva.

No entanto, algumas das maiores oportunidades para a IA estão fora da área do atendimento clínico direto. A gestão da qualidade e a experiência do paciente geram grandes quantidades de informações não estruturadas, cuja análise e interpretação tradicionalmente exigem um esforço manual significativo.

O feedback dos pacientes é uma das fontes mais ricas — e muitas vezes subutilizadas — de insights organizacionais. Cada comentário representa uma oportunidade de compreender o que os pacientes valorizam, identificar lacunas nos serviços e melhorar o atendimento. No entanto, sem uma análise inteligente, insights valiosos podem permanecer ocultos entre milhares de respostas. É aí que as percepções baseadas em IA agregam valor mensurável.

A análise de sentimento com IA ajuda as organizações a compreender mais rapidamente a experiência do paciente 

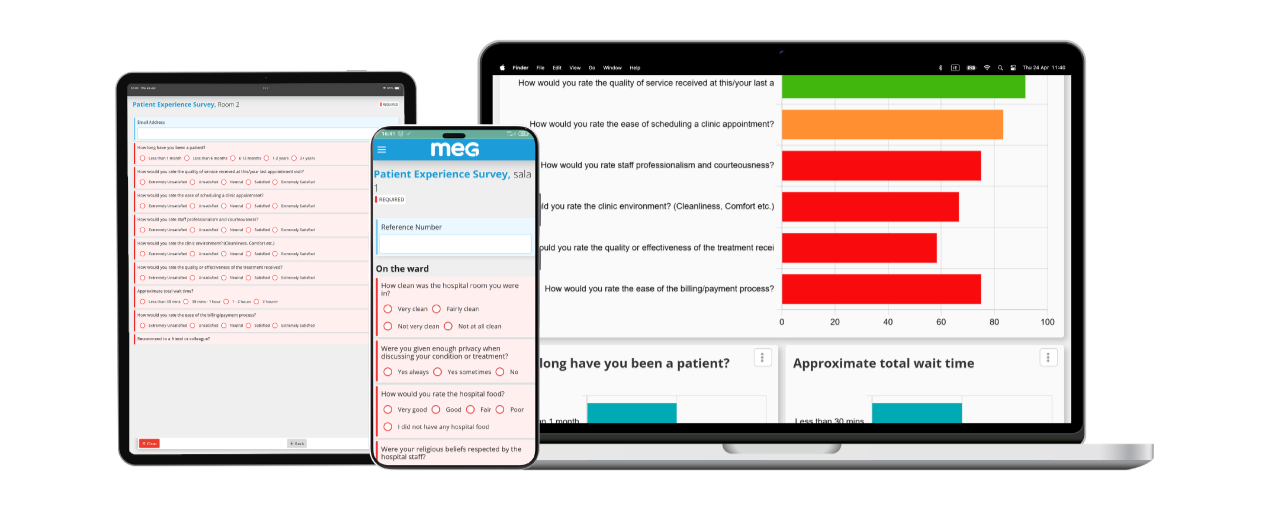
Análise de sentimento no módulo de experiência do paciente do MEG utiliza inteligência artificial para determinar o tom emocional por trás dos comentários escritos ou falados.

Em vez de simplesmente identificar palavras-chave, a IA moderna avalia o contexto de toda a resposta para determinar se o feedback é:

  • Positivo

  • Negativo

  • Misto

  • Neutro

Para as instituições de saúde, isso oferece uma visão geral imediata da opinião dos pacientes sobre o atendimento recebido. Em vez de esperar por uma análise manual, as equipes de qualidade podem identificar rapidamente as áreas em que a experiência do paciente pode estar se deteriorando e priorizar as respostas de acordo com isso. O MEG permite que as instituições de saúde alterem a categorização de acordo com suas preferências.

inteligência artificial na área da saúde

Um comentário costuma conter várias histórias

Uma das limitações da análise tradicional de feedback é tratar cada resposta como uma questão isolada. Na realidade, os pacientes frequentemente abordam vários aspectos de sua experiência em um único comentário.

Por exemplo:

"As enfermeiras foram fantásticas, mas esperei quase duas horas pela documentação de alta e ninguém me explicou o motivo do atraso."

Um revisor manual poderia classificar isso na categoria “Alta”.

A IA é capaz de identificar vários temas simultaneamente, tais como:

  • Cuidados de enfermagem (positivos)

  • Comunicação (Negativa)

  • Processo de alta (negativo)

  • Tempos de espera (negativos)

Isso proporciona uma visão muito mais abrangente da organização, ao mesmo tempo em que garante que cada questão seja encaminhada à equipe adequada para análise.


Insights baseados em IA permitem uma ação mais rápida 

As análises baseadas em IA ajudam as organizações a:

  • Identifique temas recorrentes em milhares de respostas

  • Identificar problemas emergentes nos serviços com maior antecedência

  • Experiências positivas dos pacientes

  • Destaque os departamentos que requerem atenção

  • Priorize melhorias de alto impacto

  • Apoiar iniciativas de qualidade baseadas em evidências

Em vez de passar horas classificando comentários, as equipes de experiência do paciente podem se concentrar em melhorar os serviços.

Superando as barreiras linguísticas com a IA

As instituições de saúde atendem a populações cada vez mais diversificadas. Os comentários dos pacientes podem ser enviados em vários idiomas, o que torna a análise manual mais desafiadora. A IA moderna é capaz de analisar o tom dos comentários em vários idiomas, permitindo que as instituições compreendam a experiência dos pacientes, independentemente do idioma utilizado.

Para prestadores de serviços de saúde multinacionais ou organizações que atendem a comunidades diversas, a análise de sentimento multilíngue oferece um panorama mais completo da experiência do paciente.

o uso da inteligência artificial na área da saúde para auxiliar na análise de sentimentos

Como a MEG utiliza a inteligência artificial para melhorar a experiência do paciente 

Na MEG, acreditamos que a inteligência artificial deve aprimorar o trabalho dos profissionais da área da saúde. Também acreditamos que a IA na área da saúde deve ser regulamentada de forma responsável. A MEG está entre os primeiros fornecedores de software de gestão da qualidade na área da saúde a obter a certificação ISO/IEC 42001:2023, a primeira norma internacional do mundo para Sistemas de Gestão de Inteligência Artificial (AIMS). Isso comprova, de forma independente, que nossos recursos de IA são desenvolvidos e gerenciados dentro de uma estrutura robusta de governança, gestão de riscos, transparência e melhoria contínua.

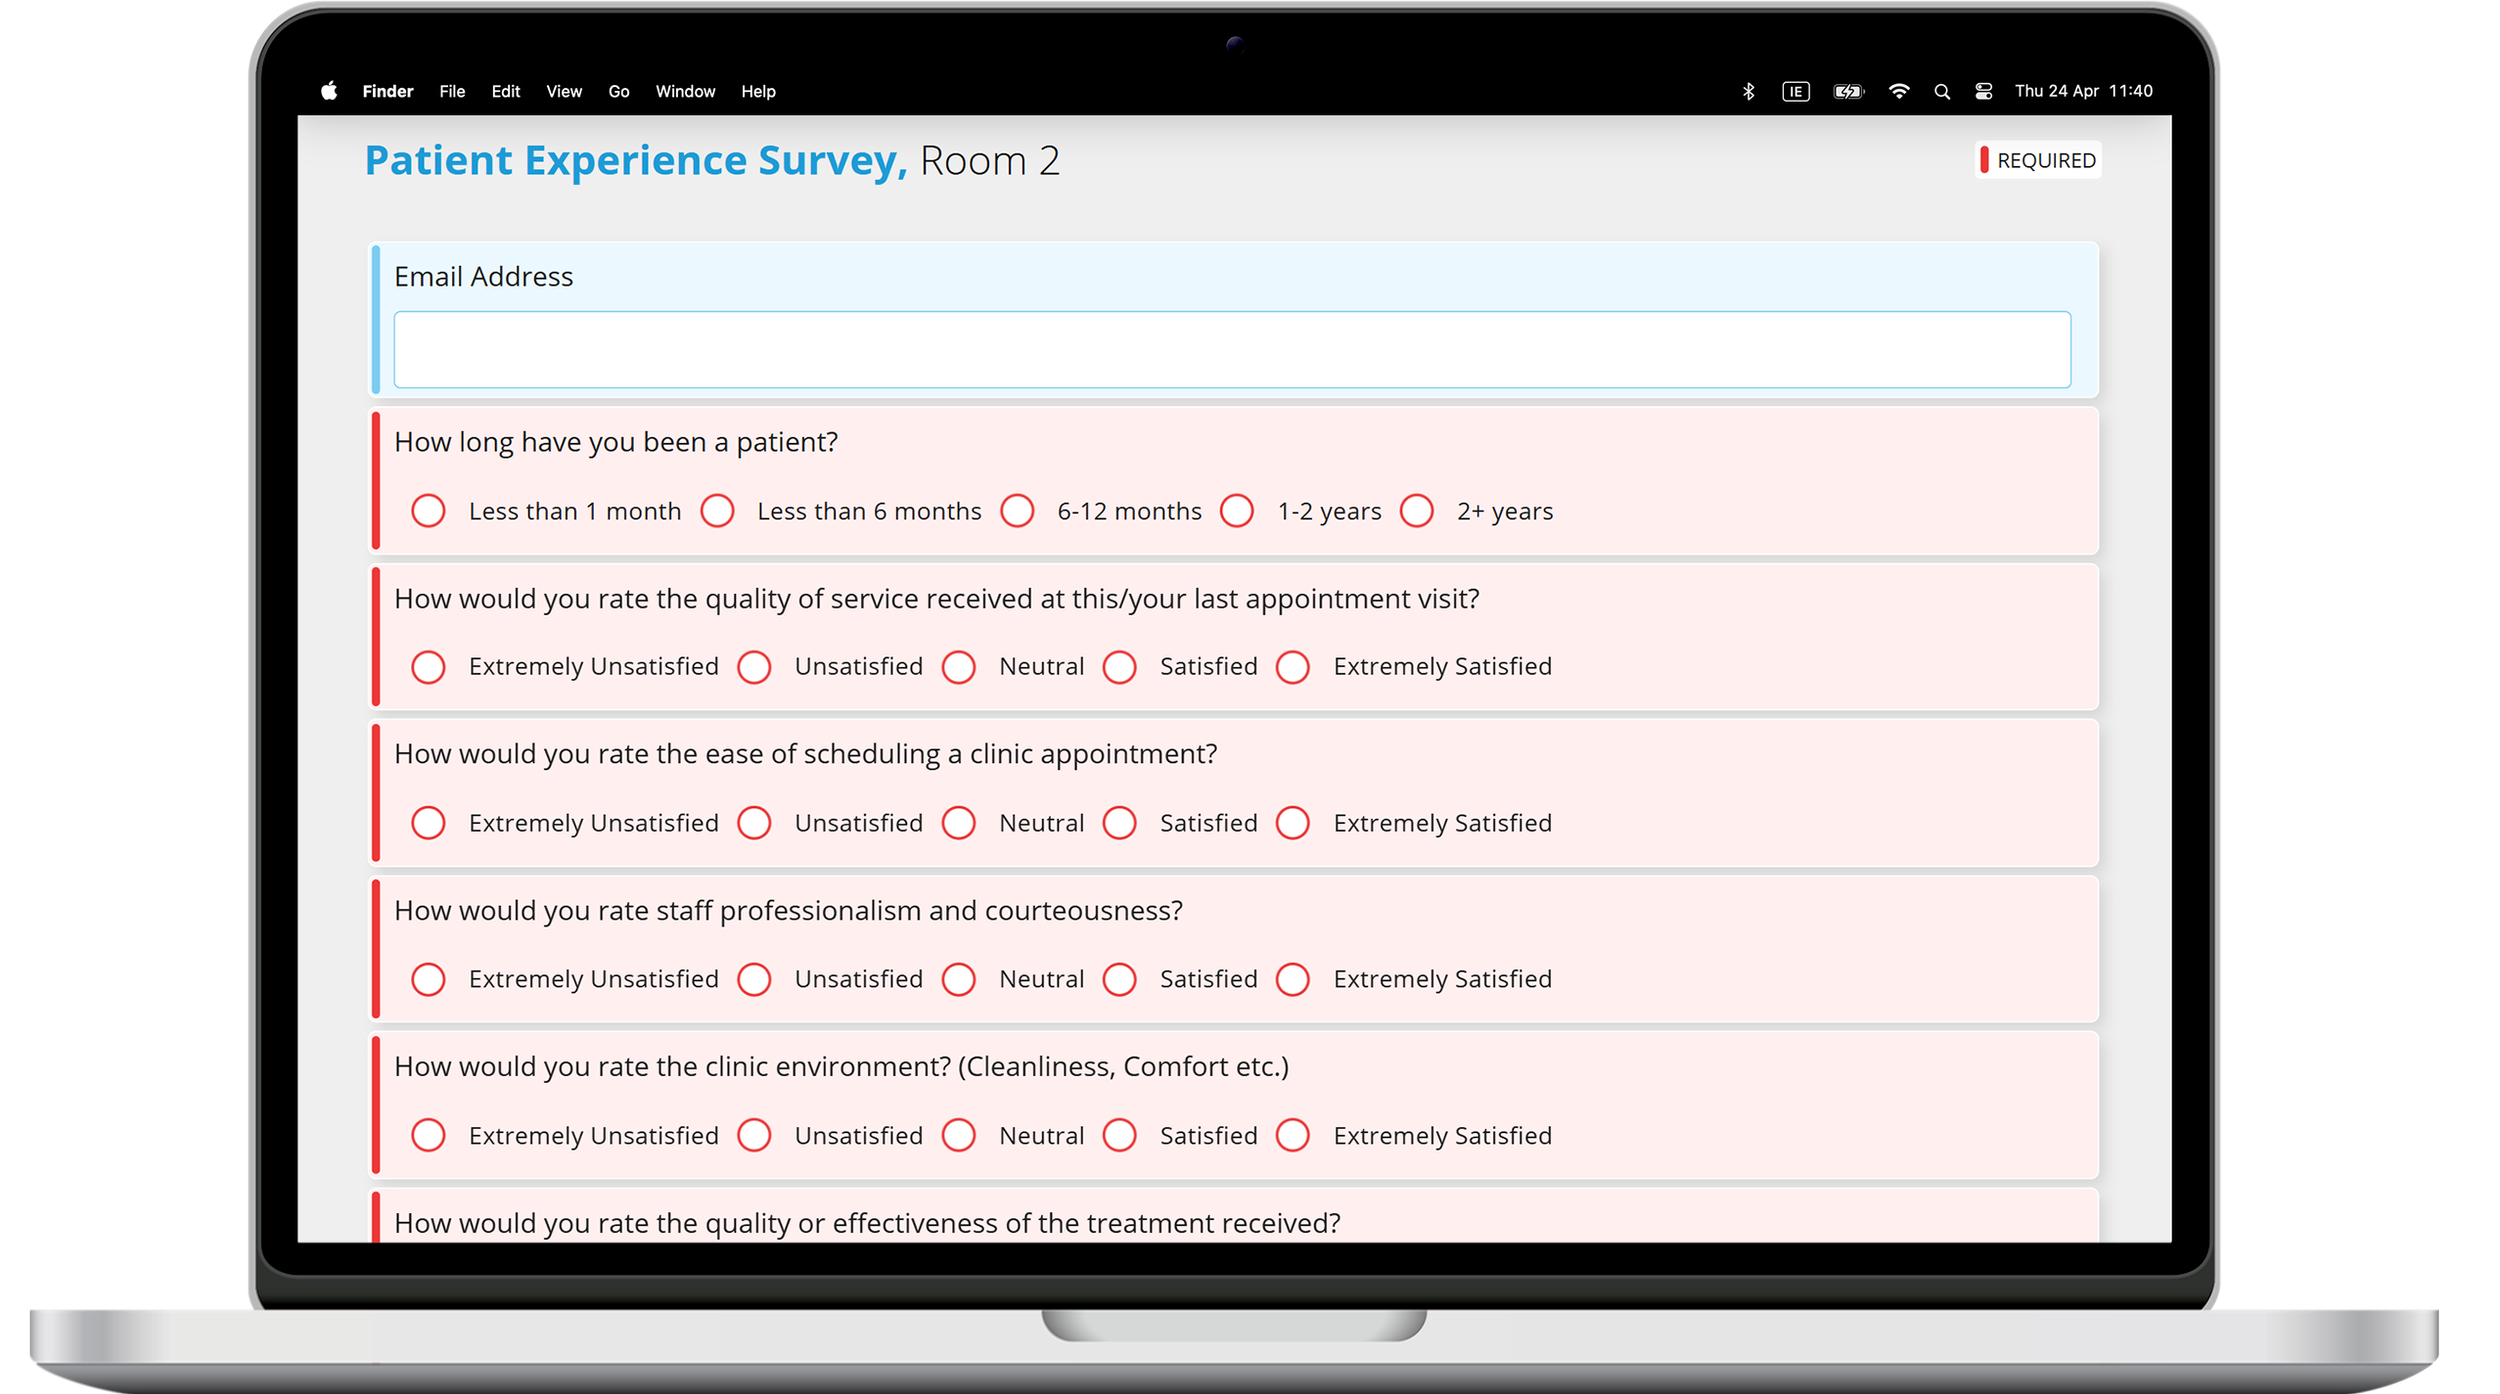
Nosso módulo de Experiência do Paciente utiliza IA para ajudar as organizações a gerenciar com mais eficiência os volumes crescentes de feedback dos pacientes, garantindo ao mesmo tempo que informações valiosas não sejam ignoradas. Os recursos de IA da MEG incluem:

Categorização automática inteligente

Os comentários dos pacientes costumam abordar vários assuntos em uma única resposta. O MEG identifica e categoriza automaticamente esses temas, ajudando a garantir que cada questão chegue à equipe mais adequada, sem a necessidade de uma revisão manual extensiva.

Análise de sentimento com IA baseada no contexto

O MEG analisa os comentários para identificar se o sentimento do paciente é positivo, negativo, misto ou neutro. Isso proporciona às organizações uma compreensão imediata da experiência geral do paciente, ao mesmo tempo em que ajuda a priorizar as respostas nos casos em que pode ser necessária maior atenção.

Detecção de sentimento multilíngue

O feedback dos pacientes pode ser analisado em vários idiomas, ajudando as instituições de saúde a compreender as experiências de diversas populações de pacientes.

Transcrição de voz por IA

As notas de voz podem ser transcritas automaticamente para texto em vários idiomas, tornando o feedback falado pesquisável, passível de geração de relatórios e mais fácil de analisar. É importante ressaltar que esses recursos de IA apoiam as equipes de saúde, reduzindo a carga de trabalho administrativo e, ao mesmo tempo, mantendo a supervisão humana sobre as decisões e as ações de acompanhamento.

Saiba mais: Como a MEG obteve a certificação ISO/IEC 42001 para IA responsável na área da saúde.

“Quandoprojetamos os recursos de IA no módulo de Experiência do Paciente, o objetivo nunca foi substituir o julgamento humano. O objetivo era eliminar o gargalo. As equipes de qualidade passavam horas classificando comentários antes mesmo de poderem começar a agir com base neles. Agora, a análise ocorre em segundos, e o tempo delas é dedicado a melhorar efetivamente o atendimento.”
— Mahmoud Assran (Especialista em Produtos da MEG)

A IA agrega maior valor quando está ligada à melhoria da qualidade

Compreender o feedback dos pacientes é apenas o primeiro passo.

A verdadeira melhoria ocorre quando as percepções levam a ações mensuráveis.

No âmbito do Sistema Integrado de Gestão da Qualidade do MEG, o feedback dos pacientes pode dar origem a atividades mais amplas de melhoria da qualidade, incluindo:

Ao associar a experiência do paciente à governança e à gestão de riscos e qualidade, as organizações podem demonstrar que o feedback dos pacientes contribui diretamente para a melhoria dos serviços.

Notificação de incidentes hospitalares: como as organizações de saúde modernas transformam eventos de segurança em melhorias duradouras

notificação de incidentes hospitalares

A segurança do paciente não melhora simplesmente porque os incidentes são relatados.

A situação melhora porque as organizações aprendem com esses problemas, investigam suas causas, implementam ações corretivas que abordam as questões sistêmicas e, em seguida, monitoram o processo para garantir que as melhorias sejam duradouras.

Infelizmente, é nesse ponto que muitas organizações da área da saúde enfrentam dificuldades. Os relatórios de incidentes costumam ser registrados em um sistema, as investigações são gerenciadas em outro local, as ações são acompanhadas em planilhas e as evidências ficam armazenadas em vários locais diferentes. O valioso aprendizado fica fragmentado, a responsabilização se perde e os mesmos riscos continuam a se repetir.

O sistema moderno de notificação de incidentes na área da saúde deve ir muito além do simples registro de eventos adversos e quase acidentes. Ele deve oferecer às organizações de saúde uma maneira estruturada de identificar riscos, apoiar as melhores práticas na investigação de incidentes, atribuir responsabilidades pelas ações, comprovar a conformidade regulatória e ser capaz de acompanhar o impacto nas métricas de segurança do paciente.


O relato de incidentes hospitalares vai além do simples registro de eventos

O relato de incidentes hospitalares é o processo estruturado de documentação de eventos relacionados à segurança do paciente, quase acidentes, eventos adversos, incidentes envolvendo a equipe e outras situações que possam afetar a qualidade ou a segurança do atendimento.

No entanto, a eficácia do sistema de notificação de incidentes não é medida pelo número de relatórios enviados. Ela é medida pelo que acontece a seguir. O objetivo não é atribuir culpa, mas promover a aprendizagem organizacional.

Um sistema eficaz de notificação permite que os profissionais de saúde identifiquem tendências, investiguem as causas fundamentais, reduzam riscos futuros e melhorem os resultados dos pacientes. Organizações com culturas maduras de notificação tratam os incidentes como oportunidades para fortalecer os sistemas, em vez de identificar falhas individuais. Isso está alinhado com as diretrizes internacionais de segurança do paciente, incluindo recomendações da OMS e a Estrutura de Resposta a Incidentes de Segurança do Paciente (PSIRF) do NHS, que enfatizam o aprendizado e a melhoria do sistema em vez da atribuição de culpa.

O que é um incidente na área da saúde? 

Um incidente é qualquer evento ou circunstância que:

  • resultou em danos a um paciente

  • tinha o potencial de causar danos (quase acidente)

  • segurança dos funcionários afetados

  • interrupção das operações clínicas

  • conformidade regulatória comprometida

  • gerou risco organizacional

Entre os exemplos estão:

  • Erros na medicação

  • Quedas de pacientes

  • Lesões por pressão

  • Falhas no equipamento

  • Erros na identificação de pacientes

  • Violência e agressão

  • Vazamentos de dados

  • Erros na documentação clínica

  • Incidentes de segurança

  • Acidentes de trabalho

É essencial registrar tanto os eventos adversos quanto os quase acidentes, pois estes últimos muitas vezes revelam pontos fracos antes que os pacientes sofram danos.


Por que o relato de incidentes é importante nos hospitais 

A área da saúde é um dos ambientes operacionais mais complexos do mundo. Todos os dias, milhares de decisões clínicas, transferências de pacientes, procedimentos e comunicações ocorrem em diversos departamentos. Mesmo sistemas bem projetados podem apresentar falhas. Sem um sistema estruturado de notificação de incidentes, as organizações perdem a visibilidade dos riscos emergentes.

Um sistema eficaz de notificação de incidentes permite que os hospitais:

  • Identificar riscos à segurança do paciente mais cedo

  • Identificar temas e tendências recorrentes

  • Apoiar a análise da causa raiz

  • Cumprir os requisitos de acreditação e regulamentares

  • Melhorar a aprendizagem organizacional

  • Fortalecer a governança

  • Aumentar a prestação de contas

  • Demonstrar melhoria contínua da qualidade

Pesquisas e as diretrizes internacionais sobre segurança do paciente destacam consistentemente a notificação de incidentes como um componente essencial da aprendizagem organizacional, ao mesmo tempo em que reconhecem que a notificação por si só é insuficiente, a menos que as organizações tomem medidas com base nas conclusões.


Não basta apenas relatar incidentes na área da saúde 

Um dos maiores equívocos é achar que relatar um incidente melhora a segurança. Isso não é verdade. Relatar um incidente simplesmente gera informação.

A verdadeira melhoria ocorre quando as organizações:

  1. Investigar o que aconteceu

  2. Entenda por que isso aconteceu

  3. Identificar as causas fundamentais

  4. Atribuir ações corretivas

  5. Acompanhar o progresso

  6. Verificar a eficácia

  7. Compartilhar a aprendizagem organizacional

Essa abordagem de “circuito fechado” é cada vez mais esperada pelos órgãos reguladores e de acreditação, pois demonstra que as organizações de saúde estão aprendendo com os incidentes, em vez de simplesmente documentá-los. A JCI e a PSIRF, por exemplo, dão grande ênfase ao aprendizado, à resposta proporcional e à melhoria da segurança após os incidentes.

Características de um sistema eficaz de notificação de incidentes em hospitais

Nem todos os sistemas de notificação de incidentes proporcionam melhorias significativas. Os sistemas mais eficazes combinam usabilidade com governança e análise de dados.

Os principais recursos incluem:

Relatórios simples

Os funcionários devem poder relatar incidentes rapidamente a partir de computadores ou dispositivos móveis, utilizando formulários intuitivos. Processos complicados de notificação desestimulam a comunicação de incidentes.

Fluxos de trabalho padronizados

Uma categorização consistente garante a qualidade dos dados e torna a análise de tendências mais confiável entre departamentos e unidades.

Notificações imediatas

As partes interessadas relevantes devem receber alertas automaticamente quando forem relatados incidentes graves.

Gestão de Investigações

As investigações devem ser documentadas no mesmo sistema, incluindo cronogramas, provas e conclusões.

Análise da Causa Raiz

O sistema deve oferecer suporte a metodologias de investigação estruturadas, em vez de se basear exclusivamente em descrições narrativas.

Gerenciamento de Ações

Cada recomendação deve se tornar uma ação acompanhada, com:

  • propriedade

  • prazos

  • escalada

  • acompanhamento da conclusão

Análises e painéis

Os líderes do setor de saúde precisam de visibilidade em tempo real sobre:

  • números de incidentes

  • gravidade

  • temas recorrentes

  • ações em atraso

  • desempenho departamental

  • risco organizacional

Relatórios Regulatórios

As evidências devem estar prontamente disponíveis para inspeções, avaliações de acreditação e reuniões de governança.

Construindo uma cultura sólida de notificação de incidentes 

A tecnologia, por si só, não é capaz de garantir um atendimento médico mais seguro. A cultura organizacional desempenha um papel igualmente importante.

Os hospitais com altas taxas de notificação não são necessariamente menos seguros.

Em muitos casos, são mais seguros porque os funcionários se sentem à vontade para relatar problemas sem medo de serem culpados.

Organizações de alto desempenho geralmente:

  • incentivar a comunicação de quase acidentes

  • fornecer feedback oportuno aos repórteres

  • comunicar as lições aprendidas

  • identificar oportunidades de melhoria

  • envolver a equipe da linha de frente nas soluções

  • demonstrar um compromisso visível por parte da liderança

Como a MEG ajuda os hospitais a fechar o ciclo 

Na MEG, acreditamos que a notificação de incidentes deve ser o ponto de partida, e não o ponto final, do processo de melhoria contínua.

Nosso software de gestão da qualidade na área da saúde integra o relato de incidentes a todas as etapas do processo de melhoria da qualidade, ajudando os hospitais a passar da identificação de riscos à demonstração de resultados mensuráveis.

Com o MEG, as organizações podem:

  • Registrar incidentes em qualquer lugar da organização

  • Gerenciar investigações e análises de causa raiz

  • Gerar planos de ação corretiva

  • Acompanhe o andamento dentro do software

  • Acompanhar as ações em atraso e a prestação de contas

  • Identifique tendências por meio de painéis em tempo real

  • Apresentar documentação comprovativa para inspeções e acreditação

  • Demonstrar melhoria contínua da qualidade

Ao contrário dos softwares independentes de notificação de incidentes, o MEG integra a gestão de incidentes ao ecossistema mais amplo de governança da área da saúde.

Por exemplo, um incidente pode desencadear:

  • um Auditoria para verificar a conformidade em todos os departamentos

  • um Plano de Ação para atribuir, monitorar e verificar ações corretivas

  • atualizações em políticas e documentos para refletir os novos procedimentos

  • a Experiência do paciente em que as reclamações ou comentários se referem à mesma questão

  • documentação de acreditação que demonstre como os riscos foram identificados, tratados e monitorados ao longo do tempo

Pronto para modernizar o processo de notificação de incidentes do seu hospital? 

Descubra como a solução integrada de Notificação de Incidentes e Gestão de Riscos na Área da Saúde da MEG ajuda os hospitais a registrar incidentes, investigar causas, acompanhar as medidas tomadas e demonstrar a melhoria contínua da qualidade.

A MEG obtém a certificação ISO 42001, passando a integrar o seleto grupo de empresas de tecnologia da saúde que utilizam IA responsável.

Emblema de certificação MEG ISO 42001:2023 emitido pela Citation ISO Certification para Gestão de Inteligência Artificial

A certificação ISO/IEC 42001:2023 da MEG, emitida pela Citation ISO Certification — a norma internacional para Sistemas de Gestão de Inteligência Artificial. A MEG obteve a certificação com 17 observações positivas e zero não-conformidades.

Como fornecedor de software de gestão da qualidade desenvolvido exclusivamente para organizações da área da saúde, a MEG sempre acreditou que a tecnologia utilizada na governança clínica, conformidadee segurança do paciente deve atender aos mais altos padrões. Essa convicção não se limita ao nosso software de gestão da qualidade — ela se estende à forma como desenvolvemos, gerenciamos e implementamos os recursos de Inteligência Artificial que o impulsionam.


É por isso que temos orgulho de anunciar que a MEG obteve a certificação ISO/IEC 42001:2023 — a norma internacional para Sistemas de Gestão de IA. Nossa auditoria foi concluída com 17 observações positivas e zero não conformidades, um resultado que reflete a dedicação com que nossa equipe trabalhou para construir, desde o início, uma governança responsável em IA.


O que a certificação ISO 42001 significa para a governança da IA na área da saúde

A ISO/IEC 42001:2003 é a primeira norma internacionalmente reconhecida e certificável do mundo para sistemas de gestão de IA. Publicada em dezembro de 2023, ela oferece uma estrutura organizada para organizações que desenvolvem, fornecem ou utilizam sistemas de IA, estabelecendo requisitos sobre como a IA deve ser governada, monitorada e aprimorada continuamente.

Na prática, a certificação significa que um órgão independente verificou que a MEG possui políticas, processos e controles para gerenciar a IA de forma responsável ao longo de todo o ciclo de vida; desde a forma como os riscos são identificados e mitigados até a maneira como as decisões tomadas pelos sistemas de IA são documentadas, revisadas e responsabilizadas.

A norma aborda algumas das principais preocupações em torno da IA em setores regulamentados: transparência, viés, uso ético, governança de dados e supervisão humana. Ela foi concebida não apenas como um exercício de conformidade, mas como uma estrutura operacional que integra a IA responsável ao funcionamento prático de uma organização, utilizando a metodologia “Planejar-Executar-Verificar-Agir”, já conhecida em outras normas ISO de sistemas de gestão.

Para as organizações da área da saúde, os sistemas de gestão de IA oferecem uma abordagem estruturada para a governança da IA de forma segura e consistente. À medida que a IA se torna cada vez mais integrada aos processos clínicos, operacionais e de qualidade, os sistemas de gestão de IA na área da saúde ajudam as organizações a estabelecer responsabilidades claras, gerenciar riscos e demonstrar que a IA está sendo desenvolvida e utilizada de forma responsável. A certificação ISO 42001 oferece uma estrutura reconhecida internacionalmente para alcançar esse objetivo.

A MEG foi avaliada e aprovada de forma independente pela Citation ISO Certification Limited.

Por que os sistemas de gestão baseados em IA são importantes na área da saúde

A área da saúde é um dos ambientes mais sensíveis à IA em todo o mundo. As decisões baseadas na tecnologia podem afetar a segurança do paciente, os resultados clínicos e a responsabilidade da organização. As consequências de uma governança inadequada da IA não são abstratas.

Para gestores de qualidade, responsáveis pela conformidade e líderes de governança clínica, a governança da IA na área da saúde está se tornando uma questão prática de garantia. Quando a IA é integrada aos sistemas operacionais, as organizações precisam ter certeza de que os fornecedores possam demonstrar transparência, supervisão, gestão de riscose prestação de contas.

Para os clientes da MEG — equipes de qualidade e conformidade em hospitais, sistemas de saúde e organizações de saúde regulamentadas —, a questão de saber se o software fornecedor administra a IA de forma responsável não é mais apenas um diferencial. Trata-se de uma consideração na hora da aquisição, uma questão de governança e, em muitos casos, uma questão de confiança. A certificação ISO 42001 oferece aos nossos clientes uma resposta clara e verificada de forma independente: Sim! A MEG possui um sistema estruturado e auditado para o uso responsável da IA.


Uma distinção rara

Embora o conhecimento sobre a norma ISO/IEC 42001:2003 esteja crescendo rapidamente, sua adoção continua limitada. Estima-se que, em meados de 2026, entre 350 e 500 organizações em todo o mundo tenham obtido essa certificação. Para se ter uma ideia, existem milhares de organizações em todo o mundo que possuem a certificação ISO 27001 (segurança da informação).

Temos orgulho de fazer parte desse grupo pioneiro e de ser uma das poucas empresas de tecnologia da saúde a ter alcançado essa conquista. Em um setor onde a confiança é fundamental, acreditamos que essa distinção é importante.


O que a certificação ISO 42001 significa para os clientes da MEG

Para os clientes atuais da MEG, essa certificação reforça o que vocês já sabem sobre como trabalhamos: com rigor, com transparência e sempre levando em conta o seu ambiente regulatório.

Para as organizações que estão avaliando softwares de gestão da qualidade, esse é um sinal que vale a pena levar a sério. A certificação ISO 42001 transmite uma mensagem clara às organizações da área da saúde: o sistema de gestão da qualidade da MEG foi avaliado de forma independente com base em uma estrutura internacionalmente reconhecida para IA responsável. À medida que a IA se torna cada vez mais integrada às ferramentas que as equipes de saúde utilizam no dia a dia, a governança por trás dessas ferramentas é tão importante quanto os recursos em si.

Estamos comprometidos em manter e aprimorar essa certificação à medida que nossas capacidades em IA crescem — e à medida que o panorama regulatório em torno da IA na área da saúde continua a evoluir.

“NaMEG, desde o início, tratamos a governança e a ética da IA como facilitadoras da inovação, e não como obstáculos a ela. Ao incorporar esse princípio, construímos uma base sólida de IA para um crescimento responsável. A obtenção da certificação ISO 42001 confirma essa abordagem na prática. Este é apenas o começo, e continuaremos a construir sobre essa base.”
— Guvanch Meredov - Chefe de Conformidade e Profissional Certificado em Governança de IA, MEG

Perguntas frequentes